Détecter les malwares dans les serveurs de fichiers
Les serveurs de fichiers, éléments centraux des infrastructures IT, sont des cibles privilégiées des cyberattaques, notamment via l’injection de malwares. Il est essentiel de détecter rapidement un malware avant sa propagation, mais aussi d’identifier toute présence de menace latente déjà déposée sur le serveur.
Les serveurs de fichiers, cibles privilégiées des attaquants
Les serveurs de fichiers centralisent les données critiques de votre organisation et sont accessibles à de nombreux utilisateurs via des lecteurs réseau, des synchronisations de postes ou des dépôts FTP. Cela décuple leur exposition aux cybermenaces. Un collaborateur qui dépose un fichier infecté depuis son poste, une synchronisation depuis un appareil compromis, un import depuis une source externe : les vecteurs d’introduction sont nombreux et souvent non surveillés. Les antivirus traditionnels installés sur les postes ne protègent pas le serveur lui-même, et ceux basés sur des signatures ne détectent pas les menaces inconnues ou obfusquées.
Accumulation silencieuse
Sans analyse continue, les menaces s’accumulent dans vos serveurs sans être détectées par les antivirus classiques.
Sauvegardes compromises
Lors d’une attaque, les sauvegardes elles-mêmes peuvent être infectées, compromettant votre capacité de restauration.
Reconstruction complexe
La reconstruction post-incident nécessite l’analyse de millions de fichiers pour établir un cœur de confiance.
Le risque des malwares latents dans vos espaces de stockage
Chaque fichier déposé par un utilisateur, synchronisé depuis un poste ou importé depuis une source externe représente un risque potentiel. Les malwares modernes utilisent des techniques d’évasion avancées : obfuscation, polymorphisme, chiffrement du payload. Ils échappent aux signatures antivirales traditionnelles et attendent le moment opportun pour s’activer. Lors d’une cyberattaque par ransomware, il est fréquent que les fichiers malveillants se révèlent présents depuis longtemps dans l’infrastructure.
Une analyse proactive pour des serveurs de fichiers sains
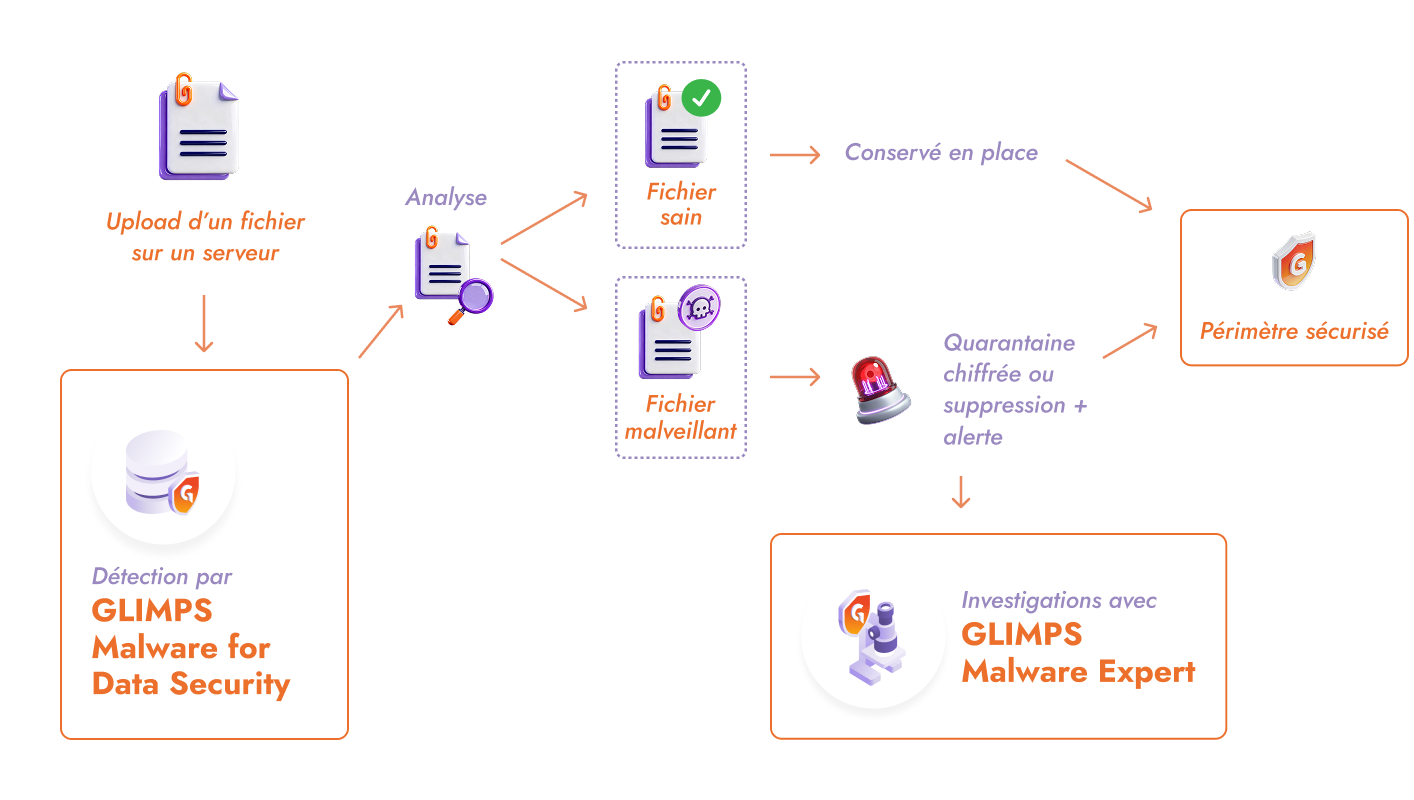
GLIMPS Malware for Data Security surveille en continu vos répertoires et analyse chaque nouveau fichier ou modification via de multiples intégrations possibles : ICAP, API GLIMPS Malware ou l’utilisation de notre agent dédié (le Host Connector). Plus de 25 moteurs de détection, incluant notre intelligence artificielle propriétaire, identifient les menaces connues et inconnues en quelques secondes. Les fichiers malveillants sont automatiquement mis en quarantaine chiffrée ou supprimés, selon votre politique. Vous pouvez également lancer des scans complets pour détecter les menaces déjà présentes et assainir votre parc de fichiers existant.
Un fichier déposé sur le serveur est analysé et sécurisé automatiquement
Garantissez l’intégrité des données stockées sur vos serveurs
La sécurité de votre organisation repose notamment sur la certitude que les fichiers stockés sur vos serveurs sont sains, et le restent dans le temps. GLIMPS Malware for Data Security détecte les menaces dormantes de vos serveurs et bloque en temps réel l’introduction de nouveaux malwares, quel que soit le vecteur d’entrée. Chaque fichier déposé par un utilisateur, synchronisé depuis un poste ou importé depuis une source externe est vérifié avant d’intégrer durablement votre infrastructure.
Vos sauvegardes restent saines car elles ne contiennent que des fichiers préalablement analysés : en cas d’attaque, vous conservez la capacité de restaurer un environnement de confiance.
L’historique complet des analyses dans GLIMPS Malware Expert vous permet d’identifier rapidement le périmètre compromis lors d’un incident, de retracer l’origine d’une infection et de documenter vos actions pour les audits post-incident. Votre capacité de reconstruction est préservée avec un cœur de confiance établi. Vous réduisez significativement le temps de reprise d’activité (RTO) et limitez l’impact opérationnel d’une compromission.
GLIMPS sécurise vos serveurs de fichiers face aux cybermenaces
GLIMPS Malware for Data Security
Analyse chaque fichier déposé sur vos serveurs en temps réel.
- Surveillance continue
- Plus de 25 moteurs de détection incluant IA propriétaire
- Analyse en quelques secondes par fichier
GLIMPS Malware Expert
Menez des investigations à partir des fichiers analysés par GLIMPS Malware for Data Security.
- Verdicts contextualisés et exploitables
- Historique des analyses, statistiques
- Alerting configurable en cas de détection
Votre métier, vos questions
Non, la solution est conçue pour être légère. L’analyse s’effectue via des appels API vers la plateforme GLIMPS Malware, minimisant la charge CPU et mémoire sur le serveur. Pour plus d’informations, consultez la page dédiée.
Oui, vous pouvez configurer des scans planifiés à la fréquence et aux horaires de votre choix pour analyser l’ensemble des fichiers existants sans impacter l’activité.
Oui, elle peut surveiller tout répertoire accessible depuis le serveur, y compris les montages réseau vers des NAS ou SAN.
Les fichiers malveillants sont déplacés dans un répertoire de quarantaine chiffré, inaccessible aux utilisateurs. Ils peuvent être restaurés si nécessaire ou supprimés définitivement selon votre politique de sécurité.
Sécurisez vos serveurs de fichiers et prévenez les incidents
Programmez une démonstration personnalisée avec un expert GLIMPS
Je demande une démo