Automatiser la levée de doute en cybersécurité
Vos collaborateurs signalent des fichiers suspects et vos outils remontent des alertes qui nécessitent une qualification. Votre équipe sécurité passe un temps croissant à répondre à ces demandes, dont la majorité s’avère concerner des fichiers parfaitement légitimes. Comment absorber ce volume sans mobiliser vos experts sur des tâches répétitives ?
Outils de détection et signalements des collaborateurs : deux flux à absorber pour lever le doute
La cybersécurité dans nos environnements professionnels progresse, c’est un fait. Et bien entendu, c’est avant tout pour répondre à une menace toujours plus forte et toujours plus élaborée. Les conséquences pour les équipes sécurité sont immédiates avec une augmentation significative du nombre de tickets à traiter quotidiennement par les analystes des SOC et autres équipes sécurité. La réponse à tous ces tickets nécessite-t’elle réellement la mobilisation d’un ou plusieurs experts en cybersécurité ?
L’augmentation rapide des demandes de levée de doute mobilise des ressources qualifiées sur des tâches qui pourraient être automatisées : récupération du fichier, analyse, rédaction du verdict, notification.
Parallèlement, les outils de sécurité (EDR, SIEM, XDR…) génèrent massivement des alertes qui doivent être triées et qualifiées. Selon Vectra, un analyste SOC reçoit en moyenne 200 alertes quotidiennes et 67% d’entre elles ne sont jamais traitées faute de temps.
Automatiser le tri, réserver l’expertise aux incidents confirmés
La levée de doute peut être centralisée et automatisée grâce à GLIMPS Malware, selon vos besoins et workflows existants. Par exemple :
-
Soumission de fichiers par les collaborateurs de l’entreprise en toute autonomie
Via le portail GLIMPS Malware Kiosk, ils peuvent faire analyser un fichier suspect en quelques secondes et obtenir un verdict très simple (sain ou malveillant). Cette opération ne nécessite aucune connaissance cyber. Si le fichier est malveillant, une alerte remonte automatiquement à l’équipe sécurité, qui peut investiguer dans GLIMPS Malware Expert.
-
Analyse des fichiers depuis les alertes EDR
GLIMPS Malware s’intègre à votre EDR pour que chaque fichier suspect générant une alerte soit automatiquement analysé. Résultat : l’analyste intervient sur un périmètre déjà qualifié grâce à un verdict enrichi, contextualisé et actionnable pour lever le doute rapidement. En savoir plus sur GLIMPS Malware for EDR.
-
Signalement d’un email suspect directement depuis Outlook
Quand un collaborateur reçoit un email douteux, il peut hésiter sur le comportement à adopter. Le supprimer ? Le transférer ? Le bouton GLIMPS intégré dans Microsoft Outlook simplifie le signalement. Le collaborateur peut déclencher une analyse en un clic, sans quitter sa messagerie et sans aucun pré-requis technique. Le plugin soumet automatiquement les pièces jointes et les liens contenus dans l’email aux moteurs d’analyse GLIMPS Malware et affiche un verdict clair : sain ou malveillant. Si une menace est confirmée, l’alerte remonte automatiquement à l’équipe sécurité, qui retrouve l’ensemble du contexte dans GLIMPS Malware Expert pour investiguer.
Un fichier soumis, une levée de doute automatique,
une traçabilité complète
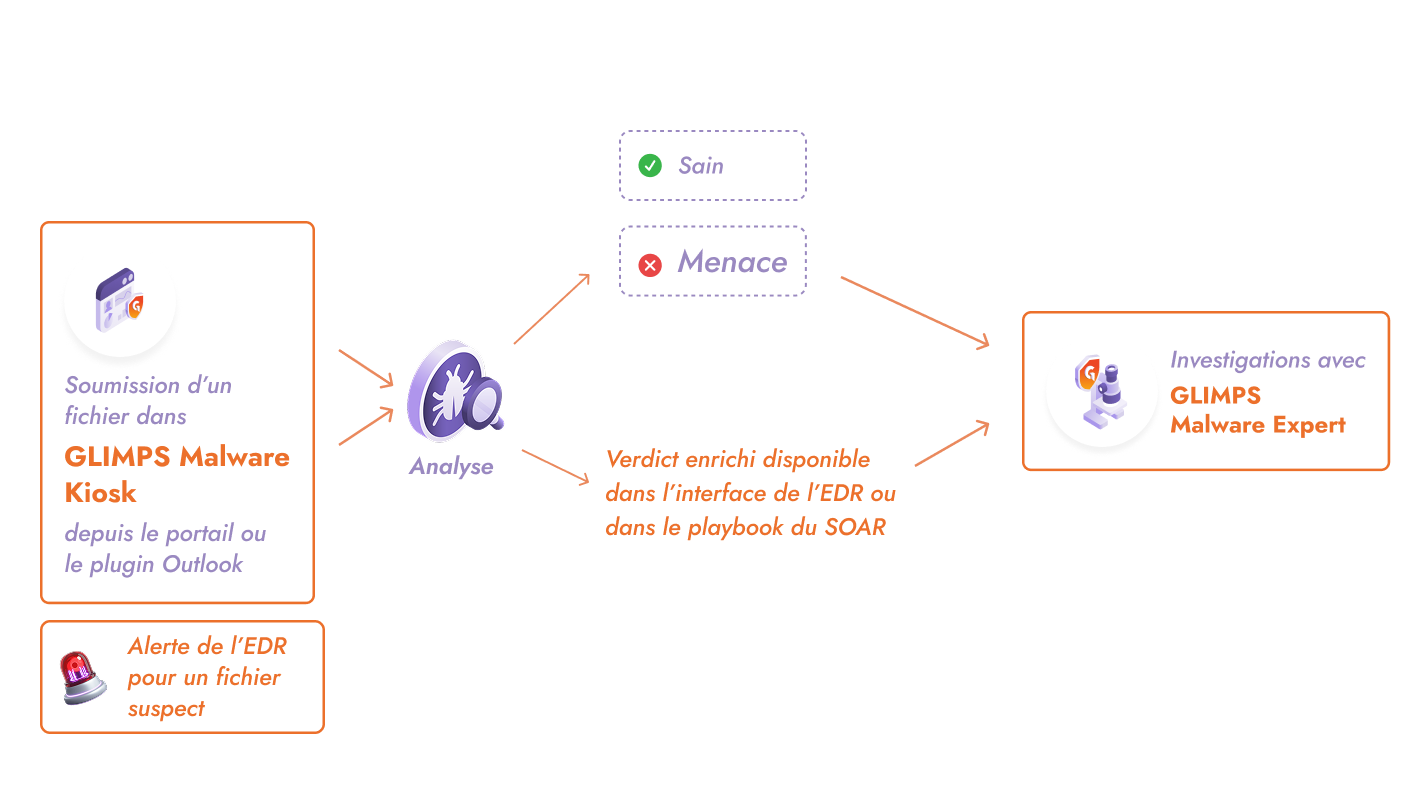
1. Analyse en quelques secondes sans intervention humaine
2. Verdict notifié au demandeur selon configuration
3. Menaces confirmées escaladées avec IOCs, TTPs, et mapping MITRE ATT&CK
4. Traçabilité complète dans GLIMPS Malware Expert
75% de temps de tri économisé, des analystes recentrés sur l’investigation
L’automatisation élimine le temps passé sur les fichiers légitimes. Vos analystes N1 ne récupèrent plus manuellement chaque fichier signalé. Ils n’attendent plus les résultats de sandbox et n’écrivent plus de notifications pour confirmer qu’un document est sain.
Ce temps récupéré se réinvestit sur les activités à forte valeur : investigation des menaces confirmées, amélioration des règles de détection, threat hunting.
Les collaborateurs qui veulent lever le doute sur un fichier obtiennent une réponse immédiate. Cette réactivité renforce leur confiance dans la procédure de signalement et réduit les comportements à risque par contournement.
Les solutions GLIMPS pour automatiser la levée de doute
GLIMPS Malware Kiosk
Portail de soumission de fichiers qui rend les collaborateurs autonomes
- Verdict en quelques secondes, compréhensible sans expertise cyber
- Interface et messages personnalisables
- Visibilité sur les fichiers soumis par l’équipe sécurité dans GLIMPS Malware Expert
Plugin Outlook
Un bouton GLIMPS directement dans Microsoft Outlook pour signaler et analyser un email suspect en un clic
- Analyse des pièces jointes et des liens contenus dans l’email
- Verdict immédiat (sain ou malveillant) sans quitter la messagerie
- Aucune compétence technique requise
- Alerte automatique vers l’équipe sécurité en cas de menace détectée
GLIMPS Malware Expert
Plateforme centrale pour superviser toutes les soumissions et investiguer les menaces détectées
- Visibilité totale sur les fichiers analysés
- 25+ moteurs d’analyse (statique, dynamique, IA)
- Extraction automatique IOCs et TTPs
- Prévisualisation sécurisée des documents
- Export STIX, MISP, PDF, JSON
Votre métier, vos questions
L’analyse fonctionne 24/7. Un fichier soumis à 3h du matin obtient un verdict en quelques secondes. Si une menace est détectée, votre système d’alerting notifie l’astreinte selon votre configuration. Le demandeur reçoit sa réponse immédiatement.
Non. Chaque fichier analysé via GLIMPS Malware Kiosk apparaît dans GLIMPS Malware Expert. L’équipe IT/SOC peut filtrer par source, par période, par verdict. Elle conserve la capacité d’approfondir toute analyse si nécessaire. L’automatisation élimine les tâches répétitives, pas le contrôle.
L’équipe IT/SOC est alertée automatiquement selon les canaux configurés (email, SYSLOG, Splunk). Elle peut alors contacter le collaborateur, vérifier si le fichier a été ouvert, et déclencher les mesures de remédiation adaptées. Le contexte d’analyse est immédiatement disponible pour l’investigation.
Sur ce point, nous vous invitons à consulter la page GLIMPS Malware for EDR ou notre cas d’usage dédié à l’investigation et la réponse à incident.
Gagnez du temps, automatisez la levée de doute
Mesurez le temps que votre équipe IT/SOC peut récupérer sur la levée de doute.
Demandez une démo