GLIMPS Malware for Data Security
Protégez vos serveurs de fichiers et espaces de stockage contre les malwares avec une analyse IA en temps réel.
Une protection intelligente pour vos données au repos et en transit
Détection IA multi-moteurs
Plus de 25 moteurs d’analyse statique identifient les menaces zero-day, variants et APT cachées dans vos fichiers, en moins de 3 secondes.
Quarantaine et remédiation automatiques
Jusqu’à 2 millions de fichiers/jour
Une capacité d’analyse massive adaptée aux environnements les plus volumineux : NAS, serveurs de fichiers partagés, passerelles de transfert.
Comment GLIMPS sécurise vos espaces de stockage ?
GLIMPS Malware for Data Security s’intègre dans votre infrastructure de stockage via trois modes complémentaires :
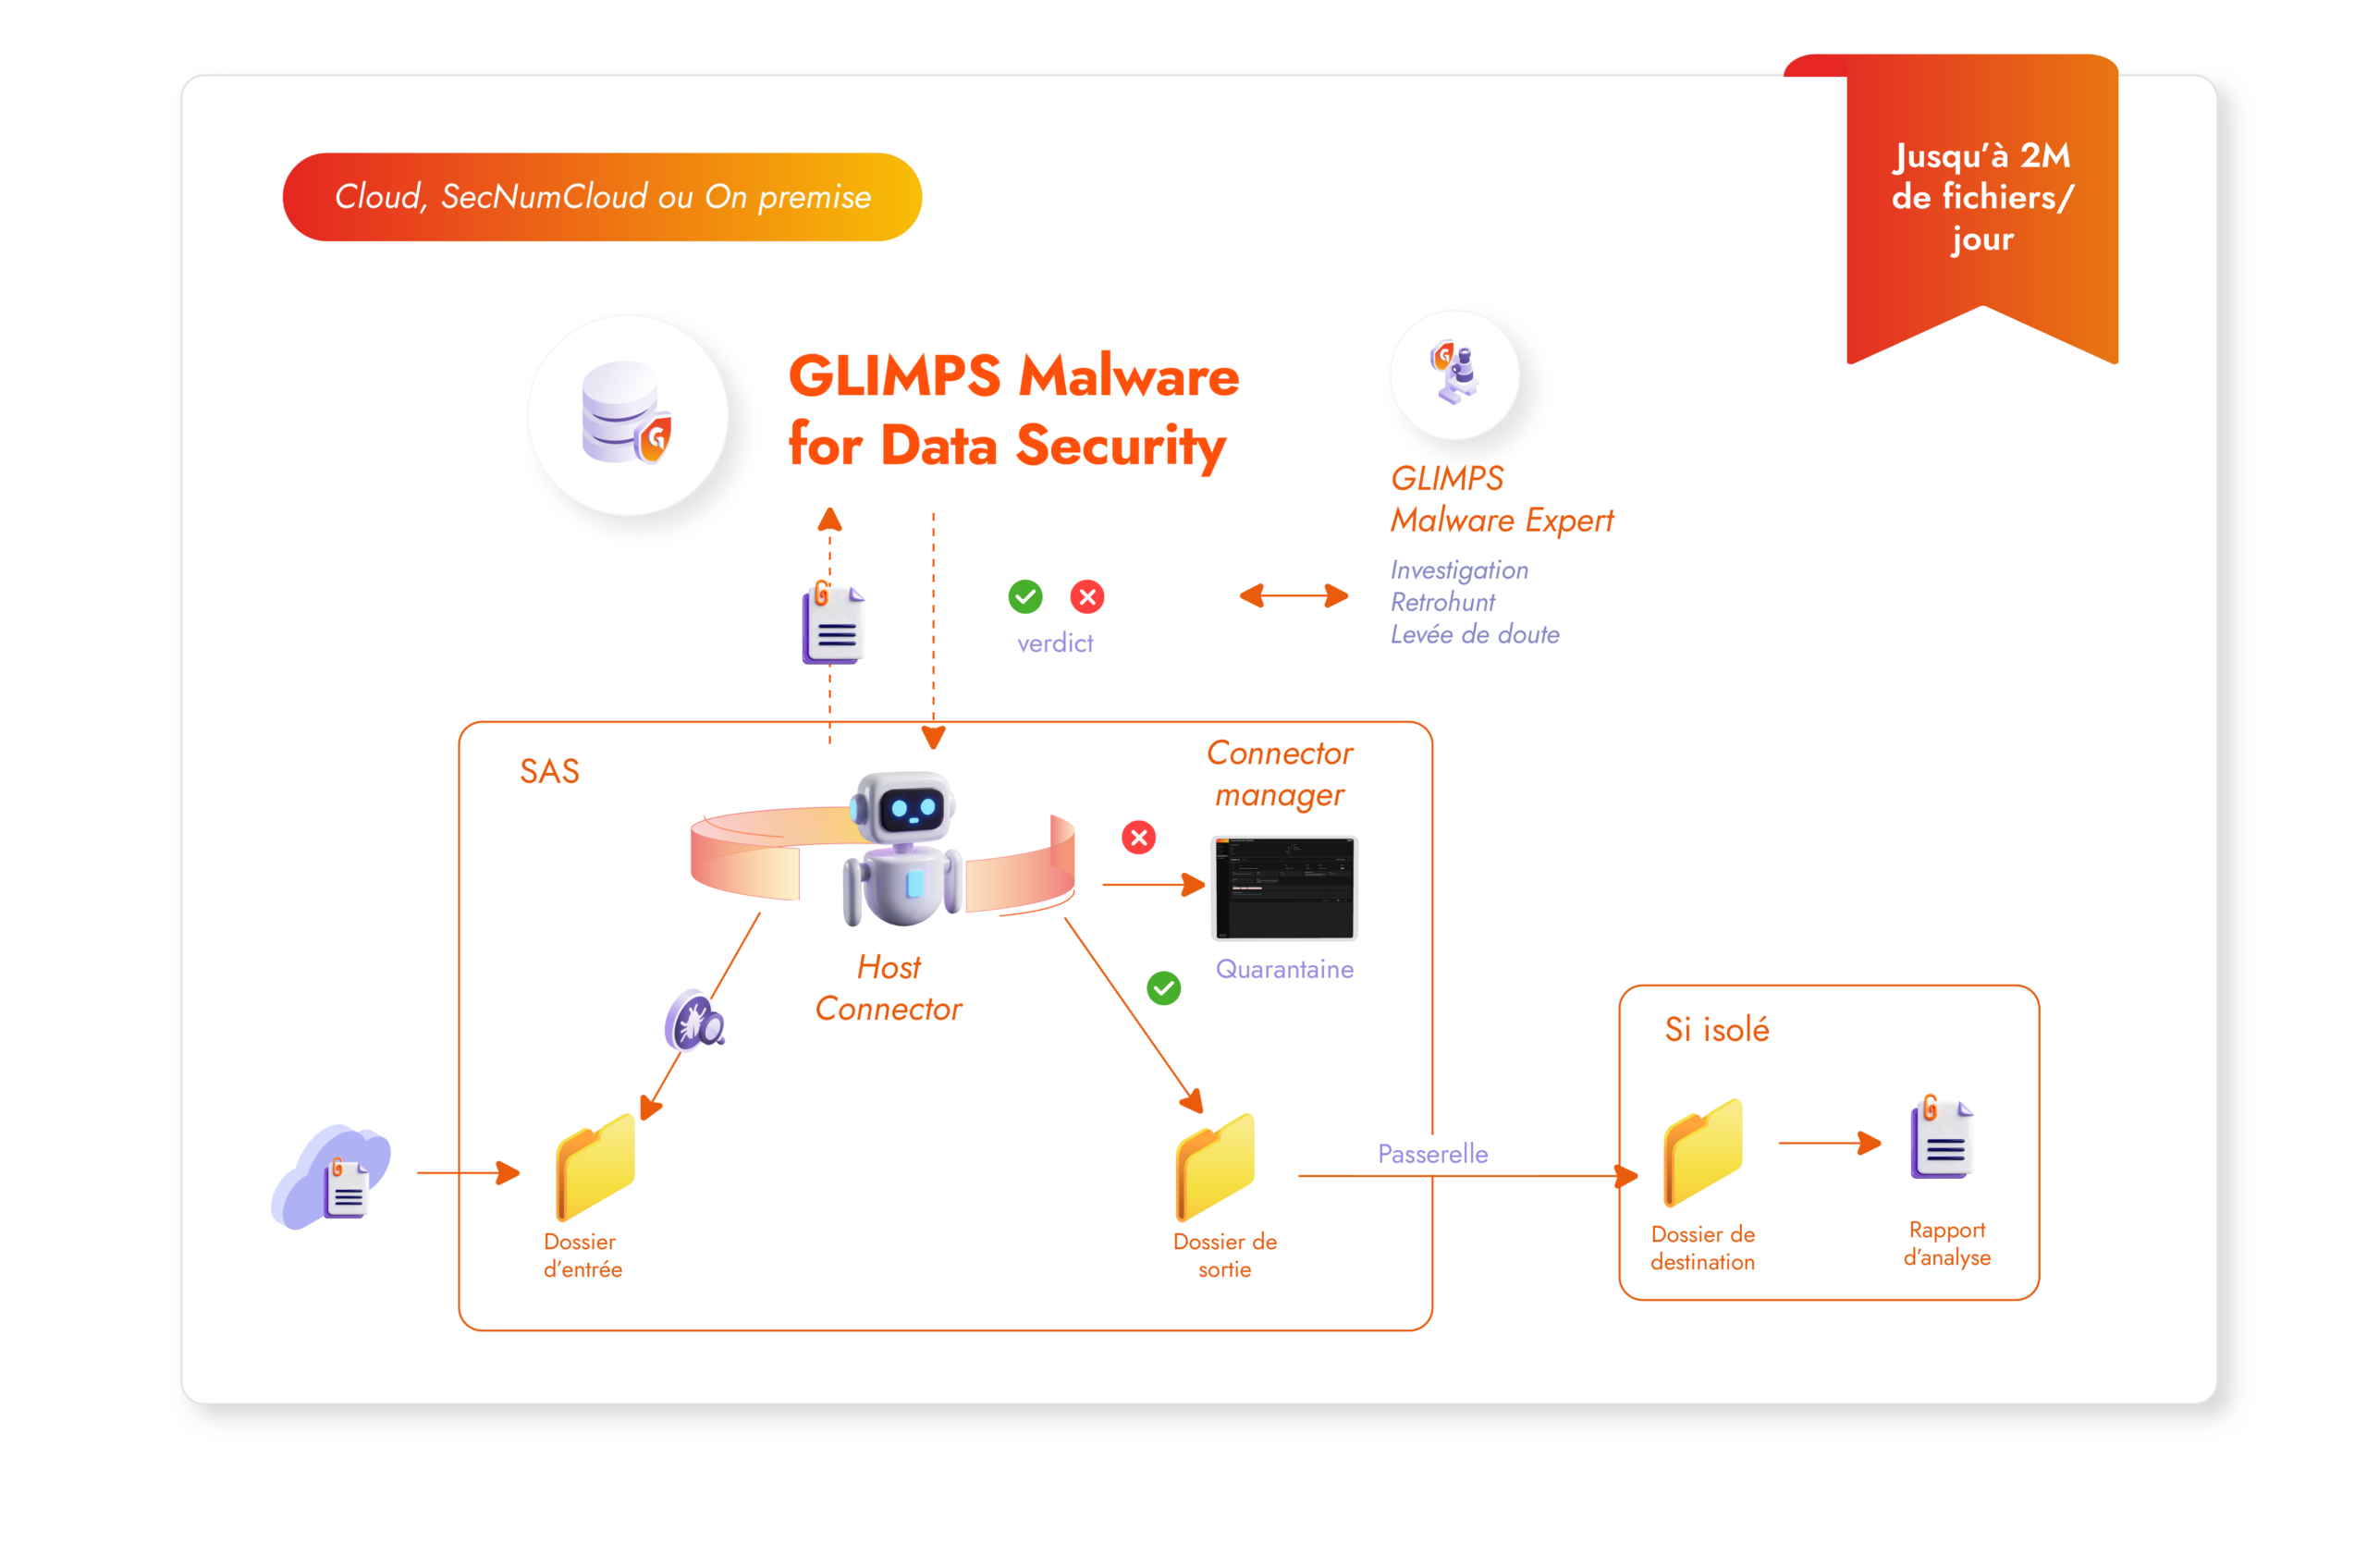
Host Connector : Un agent léger installé sur vos serveurs (Linux ou Windows) qui surveille vos répertoires en temps réel. Dès qu’un fichier est créé ou modifié, il est automatiquement soumis à l’API GLIMPS Malware pour analyse. En cas de menace détectée, le fichier est déplacé en quarantaine. En mode passerelle (SAS), seuls les fichiers sains sont transférés vers le répertoire de destination, accompagnés d’un rapport d’innocuité.
Connecteur ICAP : Disponible en mode ICAPS chiffré et hébergé en SaaS par GLIMPS, le connecteur ICAP traduit les requêtes ICAP en appels HTTPS vers l’API GLIMPS Malware. Idéal pour les solutions tierces compatibles ICAP : Nextcloud, NAS (Dell Isilon…), bastions (Wallix). La solution source gère la remédiation en fonction du verdict retourné par GLIMPS. Le connecteur peut également être déployé en On Premise sous forme d’image Docker légère.
API REST : L’API GLIMPS Malware permet de soumettre des fichiers directement depuis vos scripts d’automatisation ou plateformes internes pour une intégration sur mesure. L’appelant gère la logique de traitement en fonction du verdict retourné.
Tous les résultats d’analyse sont centralisés et consultables dans GLIMPS Malware Expert pour investigation approfondie, levée de doute et retrohunt.
Les fonctionnalités qui font la différence
Analyse IA propriétaire
Chaque fichier soumis (via Host Connector, ICAP ou API) est analysé par plus de 25 moteurs statiques incluant Deep Learning, Machine Learning, LLM, antivirus et règles YARA. Tous les formats de fichiers et langages de programmation sont pris en charge. Verdict rendu en moins de 3 secondes.
Quarantaine et dépollution (Host Connector)
Mise en quarantaine automatique des fichiers malveillants avec possibilité de restauration. Mode SAS de décontamination pour transférer uniquement les fichiers sains entre deux zones, avec génération d’un rapport d’innocuité au format PDF. Ces fonctionnalités sont propres au Host Connector.
Extraction et archives (Host Connector)
Administration centralisée
Le Connector Manager offre un portail unique pour déployer, configurer et superviser vos connecteurs (Host Connector, ICAP, SentinelOne, SharePoint/OneDrive). Gestion de la quarantaine pour le Host Connector et SharePoint/OneDrive, logs d’activité, alertes SYSLOG et lien direct vers GLIMPS Malware Expert pour l’investigation.
GLIMPS Malware for Data Security, pour qui ?
Contexte : Vous gérez des serveurs de fichiers, des NAS ou des environnements Nextcloud et devez garantir l’intégrité des données stockées.
Ce que GLIMPS vous apporte : Une protection automatique et transparente de vos espaces de stockage. Le Host Connector assure la quarantaine sur vos serveurs, tandis que le connecteur ICAP s’intègre nativement à Nextcloud et aux NAS compatibles.
Contexte : Vous devez réduire la surface d’attaque de votre organisation et garantir la conformité face aux exigences NIS2 et RGPD.
Ce que GLIMPS vous apporte : Une visibilité complète sur les menaces dans vos flux de fichiers, avec une solution souveraine européenne qui centralise détection et investigation. Intégrable via API dans vos workflows existants.
Contexte : Vous opérez des environnements classifiés où chaque transfert de fichier doit être dépollué avant d’entrer dans la zone de confiance.
Ce que GLIMPS vous apporte : Le Host Connector associé à une diode réseau constitue une passerelle de dépollution multi-niveaux pour sécuriser les transferts entre zones de sensibilité différente. GLIMPS propose notamment une intégration éprouvée avec les diodes Thalès ELIPS Gateway, incluant la mise à jour automatique de GLIMPS Malware en environnement isolé, jusqu’aux niveaux Secret Défense, OTAN et UE.
Comment nos clients utilisent GLIMPS Malware for Data Security
Scan des serveurs de fichiers et espaces Nextcloud
Analyse automatique de chaque fichier déposé ou modifié sur vos espaces de stockage partagés. Via le Host Connector pour les serveurs de fichiers et partages SMB, via ICAP pour Nextcloud et les NAS compatibles.
Passerelle de décontamination (SAS)
Transfert automatisé de fichiers entre deux répertoires avec dépollution systématique des menaces et génération d’un rapport d’innocuité pour chaque session, grâce au mode SAS du Host Connector.
Transfert sécurisé via diode Thalès ELIPS
Dépollution des fichiers transférés entre une zone non sécurisée et une zone classifiée via les passerelles ELIPS Gateway, avec mise à jour automatique de GLIMPS Malware en environnement isolé.
Pourquoi choisir GLIMPS Malware for Data Security ?
Analyse par Deep Learning propriétaire
La technologie de conceptualisation de code, développée au sein du ministère des Armées par les fondateurs de GLIMPS, caractérise les menaces zero-day et les variants que les antivirus traditionnels ne détectent pas. Taux de détection supérieur à 99 %.
Souveraineté et protection des données
Éditeur français, hébergement en France et en Europe, aucune donnée ne sort de la plateforme. Conforme RGPD et compatible avec les exigences NIS2.
Intégration universelle
Host Connector pour les serveurs de fichiers, ICAP pour les NAS et solutions tierces, API REST pour les intégrations sur mesure. Compatible SaaS et On Premise avec les mêmes performances.
Editeur de confiance
Utilisé par les Armées Françaises et incubé par le Ministère des Armées, Lauréat French Tech 2030.
Questions fréquentes
Trois modes d’intégration sont disponibles. Le Host Connector est un agent installé sur vos serveurs Linux ou Windows qui surveille vos répertoires et gère la quarantaine. Le connecteur ICAP, disponible en ICAPS chiffré et hébergé en SaaS par GLIMPS, s’intercale avec les solutions compatibles comme Nextcloud ou Dell Isilon ; il peut aussi être déployé On Premise via une image Docker. L’API REST permet d’intégrer l’analyse directement dans vos scripts d’automatisation ou plateformes internes. Aucune modification de votre architecture réseau n’est nécessaire.
Oui, GLIMPS Malware for Data Security est disponible en SaaS (hébergé en France), en On Premise et en environnement SecNumCloud. Les fonctionnalités et performances sont identiques quel que soit le mode de déploiement. Le connecteur ICAP en mode ICAPS chiffré peut être hébergé en SaaS par GLIMPS ou déployé On Premise sous forme d’image Docker.
Oui. Le Host Connector associé à une diode réseau permet de constituer une passerelle de dépollution multi-niveaux. GLIMPS propose notamment une intégration avec les diodes Thalès ELIPS Secure Diode et ELIPS Gateway pour la dépollution des transferts en environnement classifié, du niveau Diffusion Restreinte jusqu’au Secret Défense France, Secret OTAN et Secret UE. Les mises à jour de la plateforme sont automatisées via la diode.
GLIMPS Malware peut traiter jusqu’à 2 millions de fichiers par jour. Chaque analyse est réalisée en 3 secondes en moyenne quel que soit le mode d’intégration. Un système de cache évite la resoumission de fichiers déjà analysés pour optimiser les performances.
Sécurisez vos serveurs de fichiers et prévenez les incidents
Passez à l'action et contactez nos experts dès aujourd'hui !
Demandez une démoProtéger
Pour détecter automatiquement les malwares, sur toutes vos surfaces d’attaque
Mobiliser vos collaborateurs
Impliquez vos collaborateurs dans la cybersécurité de votre entreprise