GLIMPS Malware Kiosk
Le portail souverain d’analyse de fichiers pour tous vos collaborateurs. Une levée de doute instantanée par l’IA, sans aucune connaissance cyber requise.
Transformez chaque collaborateur en acteur de votre cybersécurité
Levée de doute en un glisser-déposer
L’utilisateur glisse son fichier ou son email suspect dans le portail, ou utilise le bouton GLIMPS dans Outlook. Plus de 25 moteurs de détection, dont une dizaine basés sur l’IA, l’analysent et retournent un verdict clair en quelques secondes. Aucune manipulation complexe.
Verdict clair, sans jargon technique
Le résultat s’affiche en quelques secondes : sain, suspect ou malveillant, accompagné de la famille de malware identifiée. Pas d’interprétation nécessaire. L’utilisateur sait immédiatement quoi faire.
Consignes personnalisées en cas de menace
Lorsqu’un fichier est détecté comme malveillant, un message personnalisable indique la marche à suivre selon vos procédures internes : supprimer, ne pas ouvrir, contacter l’IT. Moins de tickets de support, plus d’autonomie.
Une interface conçue pour l’autonomie de tous les utilisateurs
Une zone de dépôt centrale, un indicateur de chargement pendant l’analyse, un verdict en couleur avec le message de procédure associé. L’interface se limite à l’essentiel pour que n’importe quel collaborateur s’y retrouve dès la première utilisation.
Le portail est personnalisable aux couleurs de votre entreprise (logo, charte graphique) et les messages affichés en cas de verdict malveillant sont configurables selon vos procédures internes.
Un rapport de détection est téléchargeable pour chaque analyse, contenant le verdict, la famille de malware identifiée et les indicateurs techniques.
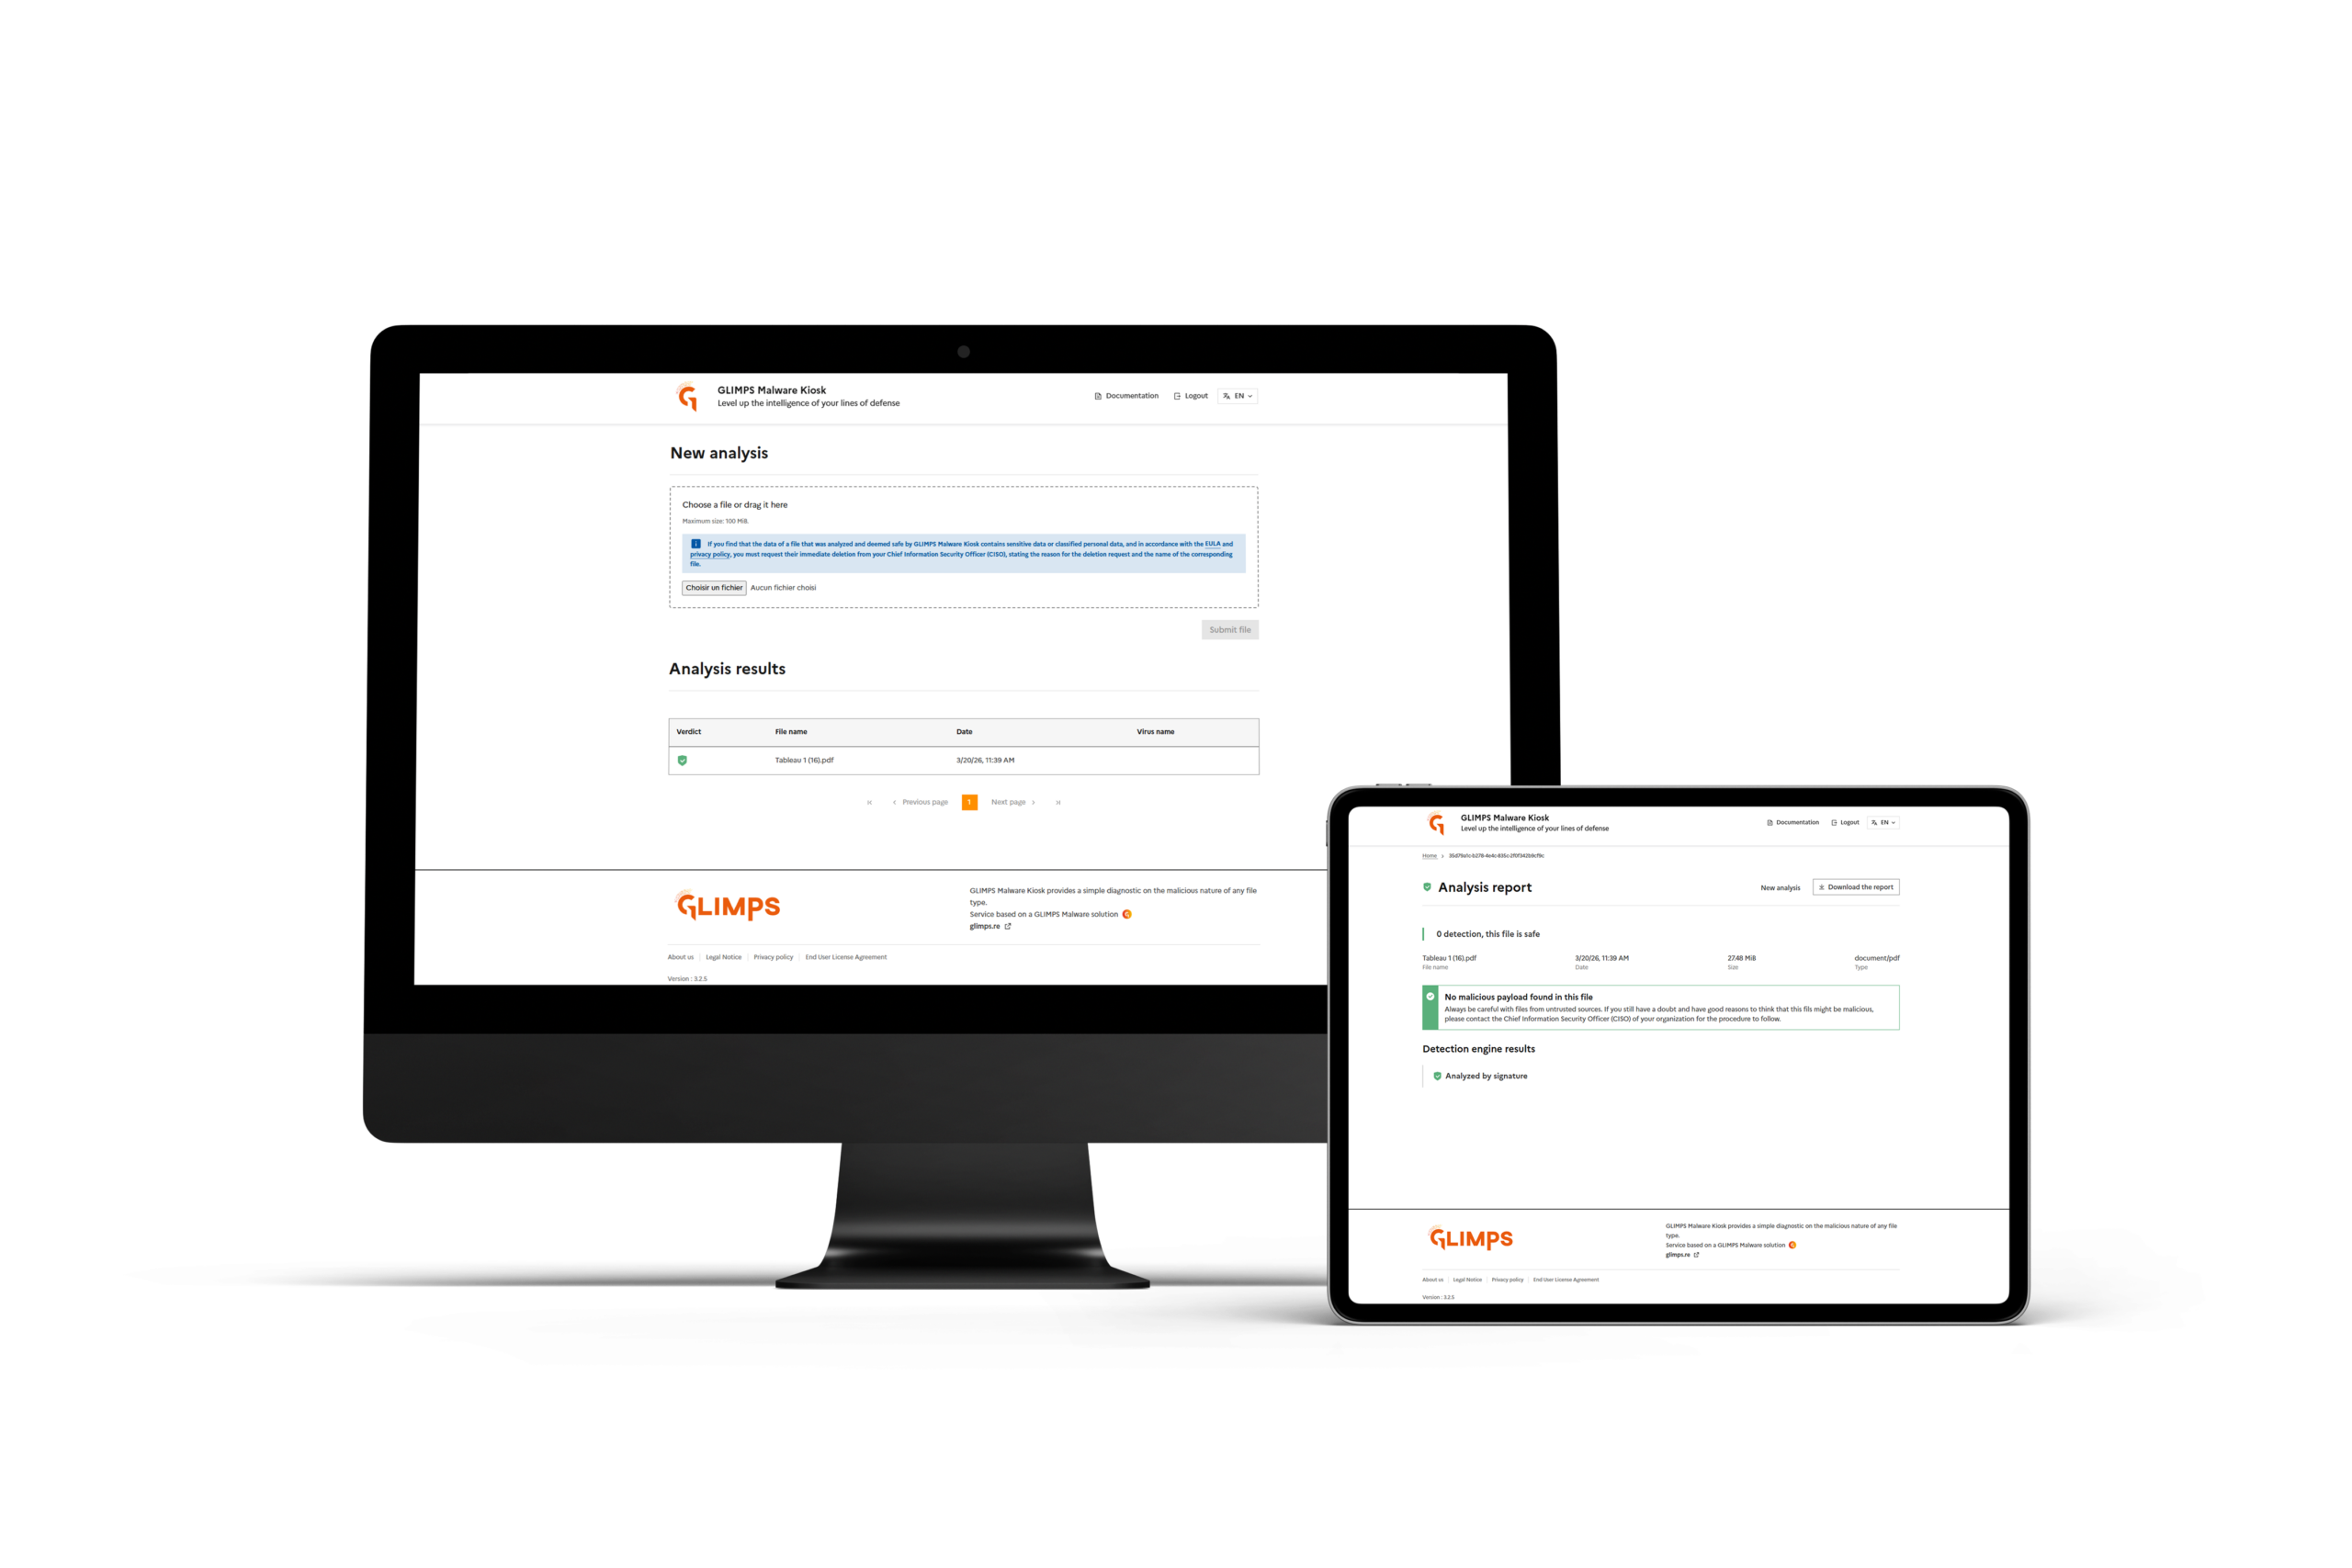
« Dans le cadre d’un marché public remporté par GLIMPS en 2022, l’ANSSI a souhaité proposer un service permettant aux agents des ministères de s’assurer qu’un fichier reçu dans le cadre professionnel est malveillant ou non tout en garantissant que l’analyse effectuée ne puisse pas être réexploitée par des tiers commerciaux. Sous une apparence simple, le « Kiosk » répond aux attentes d’un large public dont les compétences cyber peuvent grandement varier d’un personnel à l’autre. »
Les capacités qui font la différence
Détection multi-moteurs en profondeur
Plus de 25 moteurs de détection, dont une dizaine basés sur l’IA (Deep Learning, Machine Learning, LLM), complétés par des antivirus et des règles YARA. Tous les formats de fichiers sont pris en charge : Office, PDF, archives, exécutables, scripts. Extraction récursive automatique des archives.
Authentification et personnalisation
Connexion par domaine email de l’organisation. Compatible SSO (SAML 2.0, OAuth 2.0). Portail personnalisable (logo, charte graphique, messages de procédure).
Bouton GLIMPS dans Outlook
Le Kiosk est également déployable sous forme d’un bouton GLIMPS directement intégré dans Outlook. Vos collaborateurs soumettent un email suspect en un clic depuis leur messagerie, sans quitter leur environnement de travail.
GLIMPS Malware Kiosk, pour qui ?
Contexte : Vous recevez un fichier suspect par email, via une clé USB ou un portail de partage. Vous ne savez pas si vous pouvez l’ouvrir en toute sécurité et vous ne voulez pas surcharger l’IT avec un ticket de support.
Ce que GLIMPS Malware Kiosk vous apporte : Un portail accessible en un clic, un verdict clair en quelques secondes et des consignes précises en cas de menace. Vous devenez acteur de la cybersécurité de votre organisation sans aucune compétence technique.
Contexte : Vous souhaitez réduire votre surface d’attaque en impliquant vos collaborateurs dans la détection des menaces, tout en gardant la visibilité sur les fichiers suspects circulant dans l’organisation.
Ce que GLIMPS Malware Kiosk vous apporte : Un portail souverain qui transforme chaque collaborateur en lanceur d’alerte. Les soumissions alimentent GLIMPS Malware Expert pour une visibilité complète. La technologie de conceptualisation de code, développée au sein du ministère des Armées par les fondateurs de GLIMPS, détecte les menaces que les antivirus traditionnels ne voient pas. Conforme RGPD et NIS2.
Contexte : Vous déployez les outils de sécurité de votre organisation et gérez les demandes de levée de doute des utilisateurs.
Ce que GLIMPS Malware Kiosk vous apporte : Moins de tickets de support grâce à l’autonomie des utilisateurs. Une administration simple (branding, messages, rétention, authentification SSO) et des statistiques d’usage. Toutes les soumissions sont consultables dans Expert pour investigation si nécessaire.
Contexte : Vous investiguez les menaces détectées et devez qualifier rapidement les fichiers suspects remontés par les utilisateurs.
Ce que GLIMPS Malware Kiosk vous apporte : Une source de Threat Intelligence alimentée par les soumissions spontanées des collaborateurs. Chaque fichier analysé est accessible dans GLIMPS Malware Expert pour investigation approfondie, retrohunt et corrélation avec d’autres menaces détectées.
Comment nos clients utilisent GLIMPS Malware Kiosk
Levée de doute autonome par les collaborateurs
Un collaborateur reçoit un email avec une pièce jointe inhabituelle. Il glisse le fichier dans GLIMPS Malware Kiosk et obtient un verdict en quelques secondes. Si le fichier est malveillant, un message lui indique de le supprimer et de contacter l’IT. L’équipe SOC reçoit simultanément une alerte.
Protection souveraine des agents de l’État
L’ANSSI utilise GLIMPS Malware Kiosk via la plateforme jecliqueoupas.cyber.gouv.fr pour permettre aux agents des ministères de vérifier la sécurité des fichiers reçus dans le cadre professionnel. L’analyse est souveraine et ne peut être réexploitée par des tiers commerciaux.
Portail d’analyse pour un groupe multi-sites
Une entreprise multi-sites déploie GLIMPS Malware Kiosk pour l’ensemble de ses collaborateurs (500+ utilisateurs). Le portail est personnalisé aux couleurs de l’entreprise. Les soumissions de tous les sites sont centralisées dans GLIMPS Malware Expert pour une visibilité unifiée.
Pourquoi choisir GLIMPS Malware Kiosk ?
Technologie de conceptualisation de code
La technologie de conceptualisation de code, développée au sein du ministère des Armées par les fondateurs de GLIMPS, détecte les menaces zero-day et les variants que les antivirus traditionnels ne voient pas. Taux de détection supérieur à 99 %. Vos collaborateurs bénéficient du même niveau de protection que les analystes SOC.
Intégration native avec GLIMPS Malware Expert
Souveraineté et confidentialité
Éditeur français, hébergement en France et en Europe. Contrairement à VirusTotal, vos fichiers analysés ne sont jamais partagés ni exposés. Conforme RGPD, compatible NIS2. Disponible en SaaS et On Premise.
Utilisé par les Armées Françaises et par l’ANSSI
GLIMPS est labellisé « Cybersecurity Made in Europe » et « Utilisé par les Armées Françaises ». Lauréat French Tech 2030, incubé par le Ministère des Armées. GLIMPS est utilisé par l’ANSSI pour les agents de l’État via jecliqueoupas.cyber.gouv.fr.
Questions fréquentes
Deux modes de déploiement utilisateur : le portail web (accessible via URL, aucune installation) ou le bouton GLIMPS intégré dans Outlook (soumission d’un email en un clic). Côté infrastructure, la solution est disponible en SaaS (URL du portail fournie, configuration SSO) ou en On Premise (image Docker ou chart Helm).
Oui, le Kiosk fonctionne de manière autonome pour la levée de doute des utilisateurs. Cependant, l’ajout d’Expert permet aux équipes sécurité d’accéder aux analyses détaillées, de faire du retrohunt et de corréler les menaces détectées à travers tous les vecteurs.
Trois différences majeures : la souveraineté (vos fichiers ne sont jamais partagés ni exposés à des tiers), la profondeur de détection (plus de 25 moteurs dont le Deep Learning sur le code), et l’intégration opérationnelle (GLIMPS Malware Expert pour l’investigation, alerting SIEM, personnalisation du portail).
Demandez une démo
Nos produits vous intéressent ? Contactez nos experts et découvrez toute la puissance de notre solution !
Demandez une démoProtéger
Pour détecter automatiquement les malwares, sur toutes vos surfaces d’attaque
Mobiliser vos collaborateurs
Impliquez vos collaborateurs dans la cybersécurité de votre entreprise