Accélérer l’investigation et la réponse à incident
Dans le cadre de la réponse aux incidents et des investigations, il est crucial de déterminer l’étendue d’une attaque. Les analystes examinent les Indicateurs de Compromission (IoCs) pour comprendre les intrusions, connaître les objectifs des attaquants et évaluer l’impact sur les systèmes. Ils peuvent avoir des centaines de fichiers suspects à examiner. L’analyse approfondie et automatisée aide à la remédiation.
Entre la détection et la remédiation, l’attaquant exfiltre, déploie, s’implante
Un incident est détecté. L’alerte provient souvent de votre EDR : comportement suspect sur un endpoint, exécution anormale, fichier inconnu. L’EDR détecte une menace, mais ne la qualifie pas toujours précisément. Il vous dit « ce fichier est suspect », pas « c’est un variant de LockBit qui a déjà exfiltré des données vers ce C2 ».
C’est là que l’investigation commence et que le temps devient précieux.
Vos équipes SOC et CSIRT doivent répondre à des questions critiques : quels systèmes sont compromis ? Quels fichiers sont malveillants ? Quels indicateurs permettront de traquer l’attaquant ? Pour y répondre, il faut analyser des centaines, parfois des milliers de fichiers suspects collectés. L’analyse manuelle par reverse engineering prend des heures et requiert une expertise rare. C’est autant de temps qui empêche la remise en condition opérationnelle du SI pour que votre activité reprenne.
La capacité à qualifier rapidement les données suspectes détermine souvent le temps d’indisponibilité de votre activité.
Qualifier des centaines de fichiers en quelques minutes, pas en plusieurs jours
Quand un incident survient, vous devez répondre à trois questions en parallèle :
1. Qu’est-ce qui est malveillant ? Sur les centaines de fichiers collectés, lesquels sont réellement dangereux ? Lesquels sont des outils légitimes utilisés de manière détournée ? Lesquels sont des leurres ?
2. Jusqu’où l’attaquant est-il allé ? Quels systèmes sont compromis ? Quels comptes ont été utilisés ? Y a-t-il des mouvements latéraux en cours vers des zones plus sensibles ?
3. Comment le bloquer partout, maintenant ? Quels indicateurs (hashes, IPs, domaines, certificats) permettent de traquer cette menace spécifique sur l’ensemble du SI ? Comment les utiliser pour la remédiation ?
L’analyse automatisée et la contextualisation des menaces changent l’équation et permettent de passer de plusieurs heures par fichier à quelques secondes.
Comment ? GLIMPS Malware for Data Security vous permet de lancer une analyse massive des fichiers de votre SI et placer en quarantaine les éléments malveillants. Avec GLIMPS Malware Expert, vous pouvez investiguer en profondeur sur certains fichiers, avec un verdict détaillé, et contextualiser la menace.
Les verdicts, qui sont exportables, peuvent ensuite être utilisés comme déclencheurs dans les playbooks de SOAR pour automatiser les processus. Par exemple, un document détecté comme malveillant peut déclencher l’isolement automatique d’un endpoint ou la création d’un ticket.
Vos analystes N1 disposent immédiatement du contexte qui nécessitait auparavant une intervention d’un expert N3.
GLIMPS s’intègre dans vos opérations existantes :
- Enrichissement automatique des alertes de votre EDR pour des verdicts actionnables
- Automatisation de l’analyse de fichiers dans vos playbooks SOAR
- Alimentation de votre Threat Intelligence grâce à nos multiples intégrations (MISP, OpenCTI…)
De l’alerte à la réponse à incident : un workflow accéléré
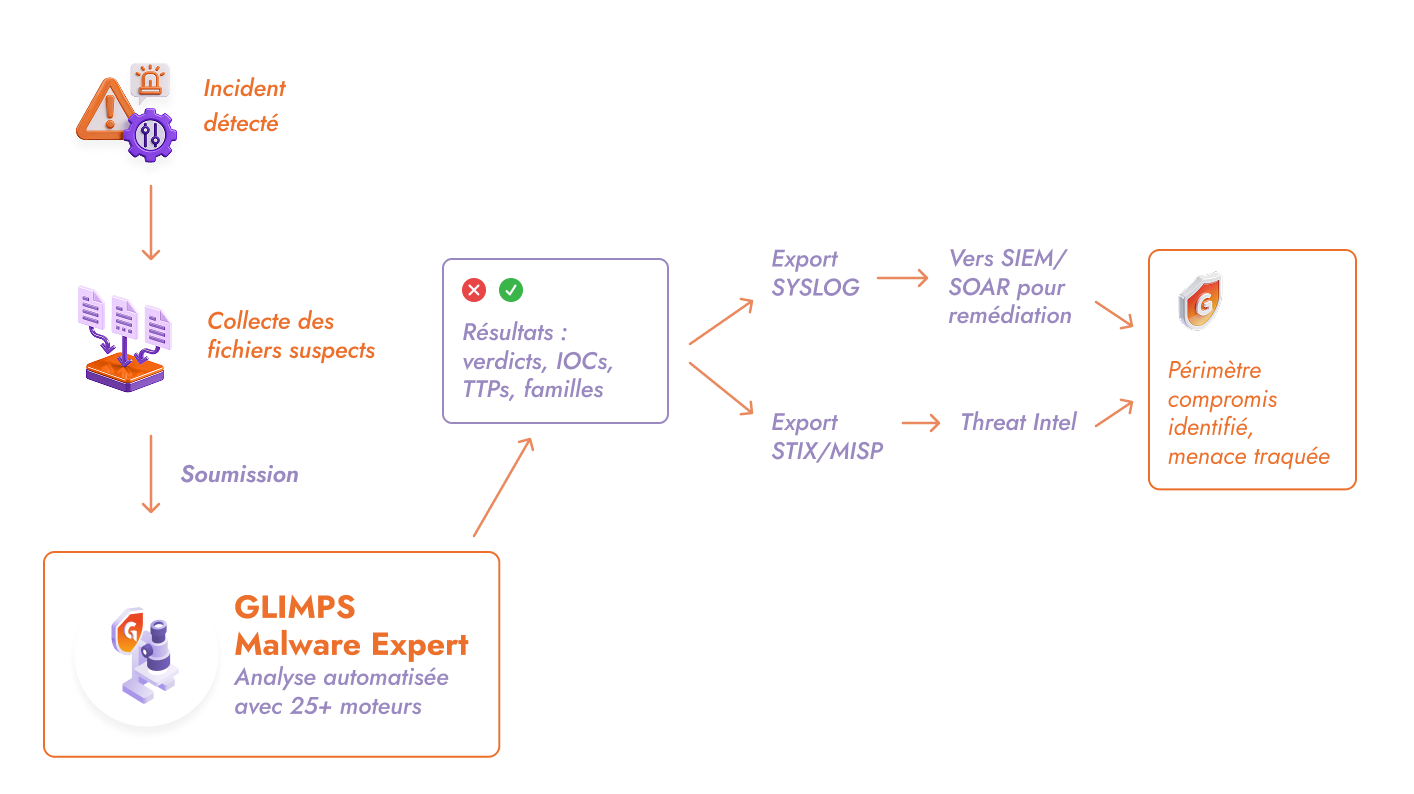
1. Soumissions à l’unité ou en masse (interface web, API, Host Connector)
2. Analyse de chaque fichier en quelques secondes
3. Extraction automatique des IOCs et TTPs
4. Export STIX, MISP, JSON, PDF et génération de règles YARA pour détection étendue
Ce que vos équipes gagnent : du temps, de la visibilité, et le contrôle de la situation
Pour l’analyste SOC :
Il ne passe plus ses journées à attendre les verdicts de l’équipe N3. Il soumet les fichiers, obtient un verdict en quelques secondes, et peut immédiatement décider : l’un d’eux est sain, je le mets de côté ; celui-ci est malveillant, je creuse ; celui-là est suspect, je le remonte à un expert.
Pour le responsable CSIRT :
Il peut enfin répondre aux questions du management. Quels fichiers sont malveillants ? On a la liste. Quel est le périmètre à reconstruire ? On l’a identifié. Le temps de reprise d’activité (RTO) chute parce qu’on ne reconstruit que ce qui doit l’être.
Pour le RSSI :
Les rapports post-incident pour l’ANSSI ou les régulateurs sont générés automatiquement. Grâce aux user datasets, vos équipes capitalisent sur chaque incident en entraînant GLIMPS à détecter les futurs variants des menaces rencontrées.
« GLIMPS est l’outil grâce auquel nous pouvons identifier rapidement un incident et contrecarrer une cyberattaque. Je pense que la solution GLIMPS devrait accompagner toute activité de SOC/CERT : je le recommande à toutes ces communautés. »
— Jonathan Méresse, Analyste SOC de niveau 2, APIXIT
Investiguer et répondre aux incidents avec GLIMPS Malware
GLIMPS Malware Expert
Plateforme centrale d’investigation et d’analyse de fichiers
- 25+ moteurs d’analyse (statique, dynamique, IA)
- Extraction automatique IOCs et TTPs
- Prévisualisation sécurisée des documents
- Export STIX, MISP, PDF, JSON
- Éditeur YARA et retrohunting
GLIMPS Malware for EDR
La brique d’analyse automatisée qui manque à votre EDR
- Intégration avec votre EDR (HarfangLab, SentinelOne, SOAR via API…)
- Verdict automatisé et contextualisé sur chaque alerte
- Analyse avancée
- Déclenchement de playbooks de remédiation sur détection
Vos métiers, vos questions
Oui. En analysant l’ensemble des fichiers d’un périmètre, vous établissez un cœur de confiance : ceux qui sont sains peuvent être conservés, les malveillants sont mis en quarantaine ou éliminés. Cela accélère considérablement la reconstruction.
Soumettez-les en masse via l’API ou l’agent Host Connector. GLIMPS les analyse en parallèle et vous retourne un tri par niveau de menace. Vos analystes se concentrent d’abord sur les fichiers confirmés malveillants, puis sur les suspects, sans perdre de temps sur les sains. En situation de crise, c’est cette capacité à absorber le volume qui fait la différence entre une investigation de 3 jours et de 3 heures.
Les résultats sont conçus pour être actionnables à tous les niveaux. Un N1 peut soumettre des fichiers et interpréter les verdicts qui sont présentés de manière exploitable : verdict clair (malveillant/sain/suspect), famille de malware identifiée, niveau de confiance. Un N3 peut approfondir avec l’analyse comportementale, les artefacts et l’éditeur YARA.
Les IOCs extraits (hashes, domaines C2, IPs, certificats) sont exportables en formats standards (STIX, MISP). Vous les déployez sur votre SIEM, EDR, firewall et proxy pour détecter et bloquer l’attaquant partout où il se trouve dans le SI, pas seulement sur les machines déjà identifiées.
Les résultats s’exportent en STIX et MISP, les formats standards de partage de Threat Intelligence. Vous transmettez des indicateurs structurés et documentés, pas des notes d’investigation brutes.
Soumettez l’ensemble des fichiers du périmètre compromis. GLIMPS identifie les malveillants à éliminer et confirme les sains. Vous reconstruisez sur un cœur de confiance vérifié, sans réintroduire la menace.
Équipez votre SOC pour des investigations plus rapides.
Passez à l'action et contactez nos experts dès aujourd'hui !
Demandez une démo