Sécuriser les uploads de fichiers dans les applications métiers
Un CV piégé dans votre CVthèque. Une facture malveillante sur votre portail fournisseurs. Un justificatif infecté dans votre application de notes de frais ou sur votre portail client. Ces fichiers entrent dans votre SI via des applications interconnectées en toute confiance, et les attaquants le savent.
Vos applications métier sont un angle mort de votre sécurité
Vous avez sécurisé les vecteurs d’attaque classiques : vos emails, vos endpoints, votre réseau.
Mais ces applications métier qui acceptent des fichiers ? Elles sont rarement dans le périmètre du SOC.
Le problème n’est pas la confiance que vous accordez à vos clients, partenaires ou candidats. Le problème, c’est que leurs fichiers arrivent directement sur vos serveurs, sans être analysés.
Ils sont ensuite stockés, indexés, parfois ouverts automatiquement par vos processus métier. Un document malveillant peut rester dormant pendant des semaines avant d’être consulté par un collaborateur ou déclenché par une tâche planifiée.
Les attaquants connaissent ces chemins. Face à la surveillance accrue des surfaces d’attaques classiques (email, réseaux…), ils se tournent vers ces portes moins gardées.
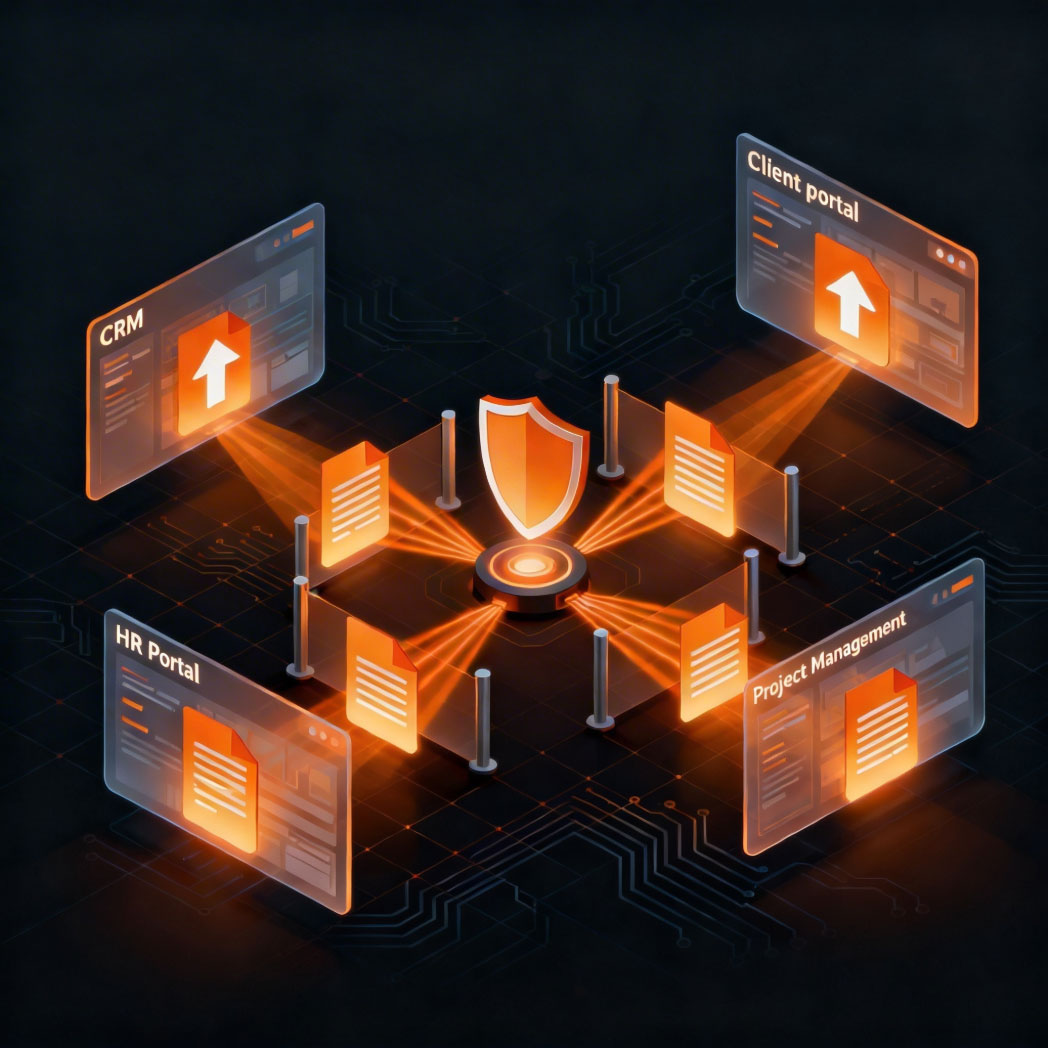
Vos applications métier reçoivent des fichiers : qui les contrôle ?
Faites l’inventaire. Combien d’applications dans votre SI acceptent des fichiers provenant de l’extérieur ?
- Côté relation client : portails de dépôt de document, formulaires de contact avec pièces jointes…
- Côté partenaires et fournisseurs : espaces de dépôt de factures, plateformes d’appel d’offre avec réponses documentées…
- Côté candidats et collaborateurs : plateforme de candidature, CVthèque, application de notes de frais avec justificatifs, GED interne accessible à des prestataires externes…
- Côté métiers spécifiques : outil de gestion de sinistres avec photos et constats, portail de déclarations…
Chacune de ces applications est un point d’entrée potentiel. Et pour chacune, la question est : les fichiers sont-ils analysés avant d’être stockés, indexés, traités ?
Comment sécuriser ces flux sans impacter vos utilisateurs ?
C’est la question que se posent les équipes sécurité face à ce sujet. Bloquer des flux métier critiques n’est pas une option, et demander aux équipes IT de valider chaque fichier manuellement non plus.
Vos utilisateurs externes attendent une expérience fluide, déposer les éventuels fichiers facilement et recevoir une confirmation immédiate.
Vos collaborateurs métier ont besoin de recevoir les documents nécessaires à leur activité, sans être sollicités pour une validation.
Les équipes sécurité veulent une visibilité sur ces flux qui leur échappent, des alertes exploitables et une traçabilité.
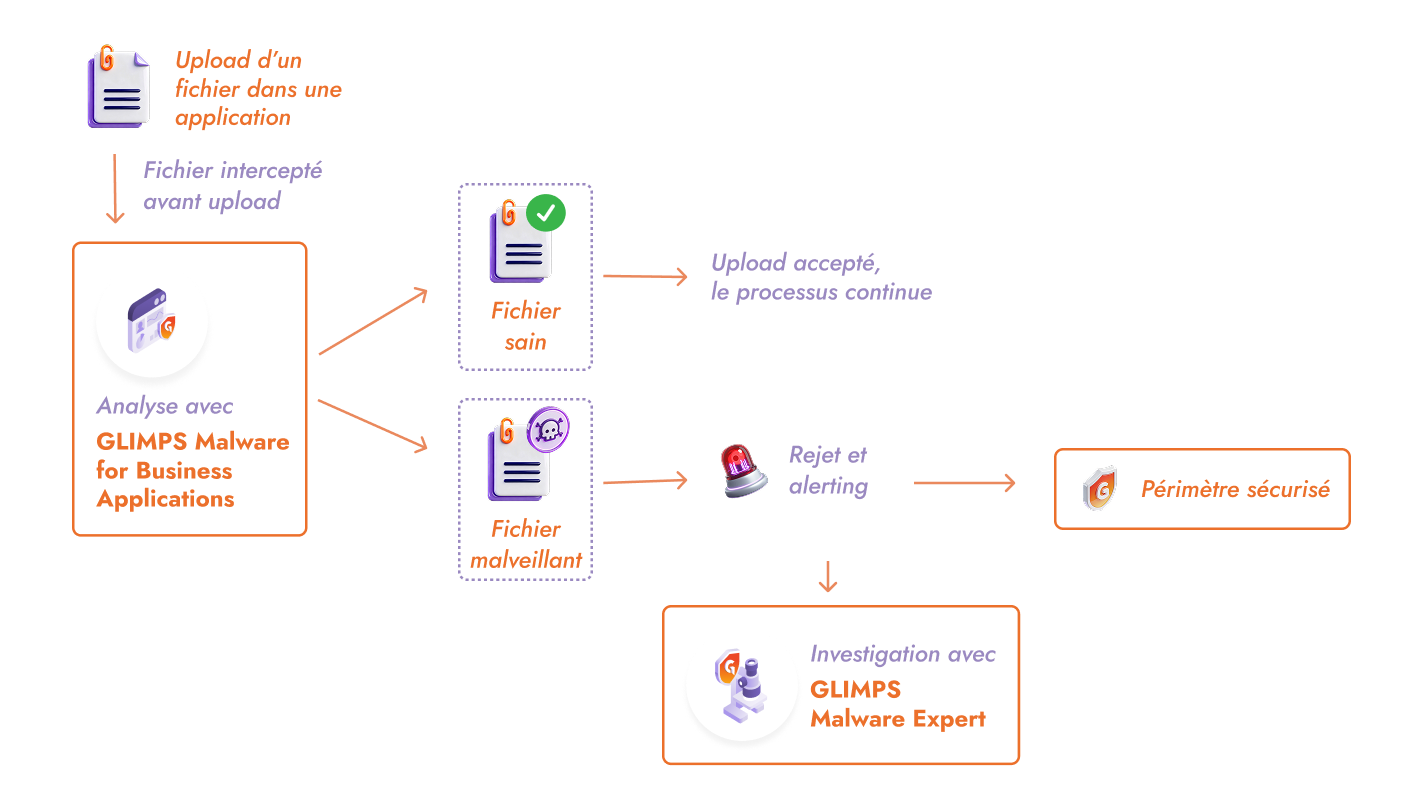
Notre solution GLIMPS Malware for Business Applications s’intègre via API REST à vos applications métier. L’intégration est simple : quelques lignes de code pour intercepter le fichier lors de l’upload, l’envoyer à la solution pour l’analyser, et récupérer le verdict.
Fichier sain ? L’upload continue normalement. Fichier malveillant ? Il peut être placé automatiquement grâce à l’intégration avec des SOAR, empêchant leur exécution ou leur accès ultérieur et protégeant ainsi vos données sensibles. Les équipes de sécurité en sont informées grâce à l’alerting avec GLIMPS Malware Expert.
De dépôt au verdict : un fichier contrôlé avant d’entrer dans votre SI
Ce que vous gagnez : une surface d’attaque protégée, une activité préservée
Pour l’équipe sécurité / le RSSI :
Vous fermez un angle mort qui vous échappait, avec une visibilité complète et l’assurance d’être alerté. Chaque application protégée, chaque fichier analysé, chaque menace bloquée est tracé. Lors du prochain audit ou questionnaire de sécurité client, vous pouvez démontrer que ces points d’entrée sont couverts.
Pour les équipes métier :
Leur activité continue en toute transparence. Les clients déposent leurs documents, les candidats envoient leurs CV, les partenaires partagent leurs fichiers. La différence : un filet de sécurité invisible intercepte les menaces avant qu’elles n’atteignent votre SI. Les équipes métier ne sont alertées que si une action de leur part est nécessaire.
Pour vos clients, partenaires et candidats :
Ils ne perçoivent aucun changement. L’upload prend quelques secondes, comme avant. En revanche, leurs données sont mieux protégées : un attaquant ne pourra pas utiliser votre portail comme vecteur pour compromettre votre SI et, par rebond, accéder à leurs informations.
Les solutions GLIMPS pour sécuriser vos applications métier
GLIMPS Malware for Business Applications
La brique d’analyse de chaque fichier entrant
- Intégration via API REST ou ICAP selon votre architecture
- Verdict en quelques secondes, transparent pour l’utilisateur
- Comportement configurable : rejet, quarantaine, notification
GLIMPS Malware Expert
Plateforme centrale d’investigation et d’analyse de fichiers
- 25+ moteurs d’analyse (statique, dynamique, IA)
- Extraction automatique IOCs et TTPs
- Prévisualisation sécurisée des documents
- Export STIX, MISP, PDF, JSON
- Éditeur YARA et retrohunting
Vos métiers, vos questions
Il faut intégrer chaque application au processus d’analyse. C’est très simple : quelques lignes de code pour appeler l’API lors de l’upload. La plupart des équipes de développement intègrent une application en quelques heures.
Non. L’analyse prend quelques secondes, ce qui correspond au temps de traitement habituel d’un upload. L’utilisateur voit son fichier « en cours d’envoi », puis reçoit la confirmation. Il ne sait pas qu’une analyse de sécurité a eu lieu.
C’est vous qui définissez le comportement.
Option 1 : l’upload est rejeté et l’utilisateur reçoit un message explicatif (« votre fichier n’a pas pu être accepté »).
Option 2 : le fichier est accepté mais mis en quarantaine pour vérification manuelle. Dans les deux cas, votre équipe sécurité est alertée.
Les fichiers sont analysés sur l’infrastructure GLIMPS (SaaS hébergé en France) ou sur votre propre infrastructure (déploiement On-Premise). Ils peuvent être automatiquement supprimés au bout de 24h ou conservés pour le SOC (par défaut 30 jours). Dans les deux cas, ils ne sont jamais partagés avec des tiers. GLIMPS est conforme RGPD.
Protégez vous des malwares avec GLIMPS
Combien d'applications dans votre SI acceptent des fichiers de l'extérieur ? Faisons le point ensemble et voyons comment les sécuriser sans perturber votre activité.
Demandez une démo