GLIMPS Malware Expert
Console d’investigation avancée pour analystes SOC et CSIRT, avec plus de 25 moteurs de détection dont une dizaine basés sur l’IA, pour qualifier chaque menace en profondeur.
Une plateforme complète pour qualifier et contextualiser chaque menace
Verdict statique en ~3 secondes, investigation sans limite
L’analyse statique par plus de 25 moteurs de détection, dont une dizaine basés sur l’IA, qualifie chaque fichier en quelques secondes. L’analyse dynamique (sandbox) complète l’investigation pour les menaces les plus sophistiquées.
IA exportable : protégez tout votre écosystème
Quand le Deep Engine détecte un malware, il génère automatiquement une règle YARA correspondante. Exportez cette règle vers votre EDR, SIEM ou NDR pour diffuser la capacité de détection GLIMPS dans tout votre écosystème.
Identification immédiate du périmètre
Le retrohunt et la recherche avancée dans votre historique de soumissions révèlent les fichiers liés à une menace détectée, même soumis des mois auparavant.
De la soumission au verdict : l’analyse en quelques secondes
GLIMPS Malware Expert centralise toutes les soumissions issues de l’ensemble des produits GLIMPS Malware. Chaque fichier est analysé par plus de 25 moteurs de détection, dont une dizaine basés sur l’IA, combinant analyse statique et dynamique :
Analyse statique (verdict en ~3 secondes) : le fichier est soumis aux moteurs de Deep Learning (conceptualisation de code), Machine Learning (PE Windows, ELF Linux), LLM multi-scripts (JavaScript, Python, PowerShell), antivirus, les règles YARA administrées par GLIMPS et appliquées automatiquement, ainsi que vos propres règles YARA personnalisées. Le verdict, la famille de malware et les IOC sont disponibles en quelques secondes.
Analyse dynamique (sandbox CAPE) : pour les menaces nécessitant une investigation approfondie, le fichier est détoné dans un environnement isolé (Windows). Les screenshots de l’exécution sont disponibles pour une visualisation sécurisée. L’analyse hybride (statique + dynamique) qualifie au mieux les menaces les plus sophistiquées. Les artefacts extraits de l’exécution dynamique, y compris les dumps mémoire, sont automatiquement réanalysés par les 25 moteurs statiques pour une couverture maximale.
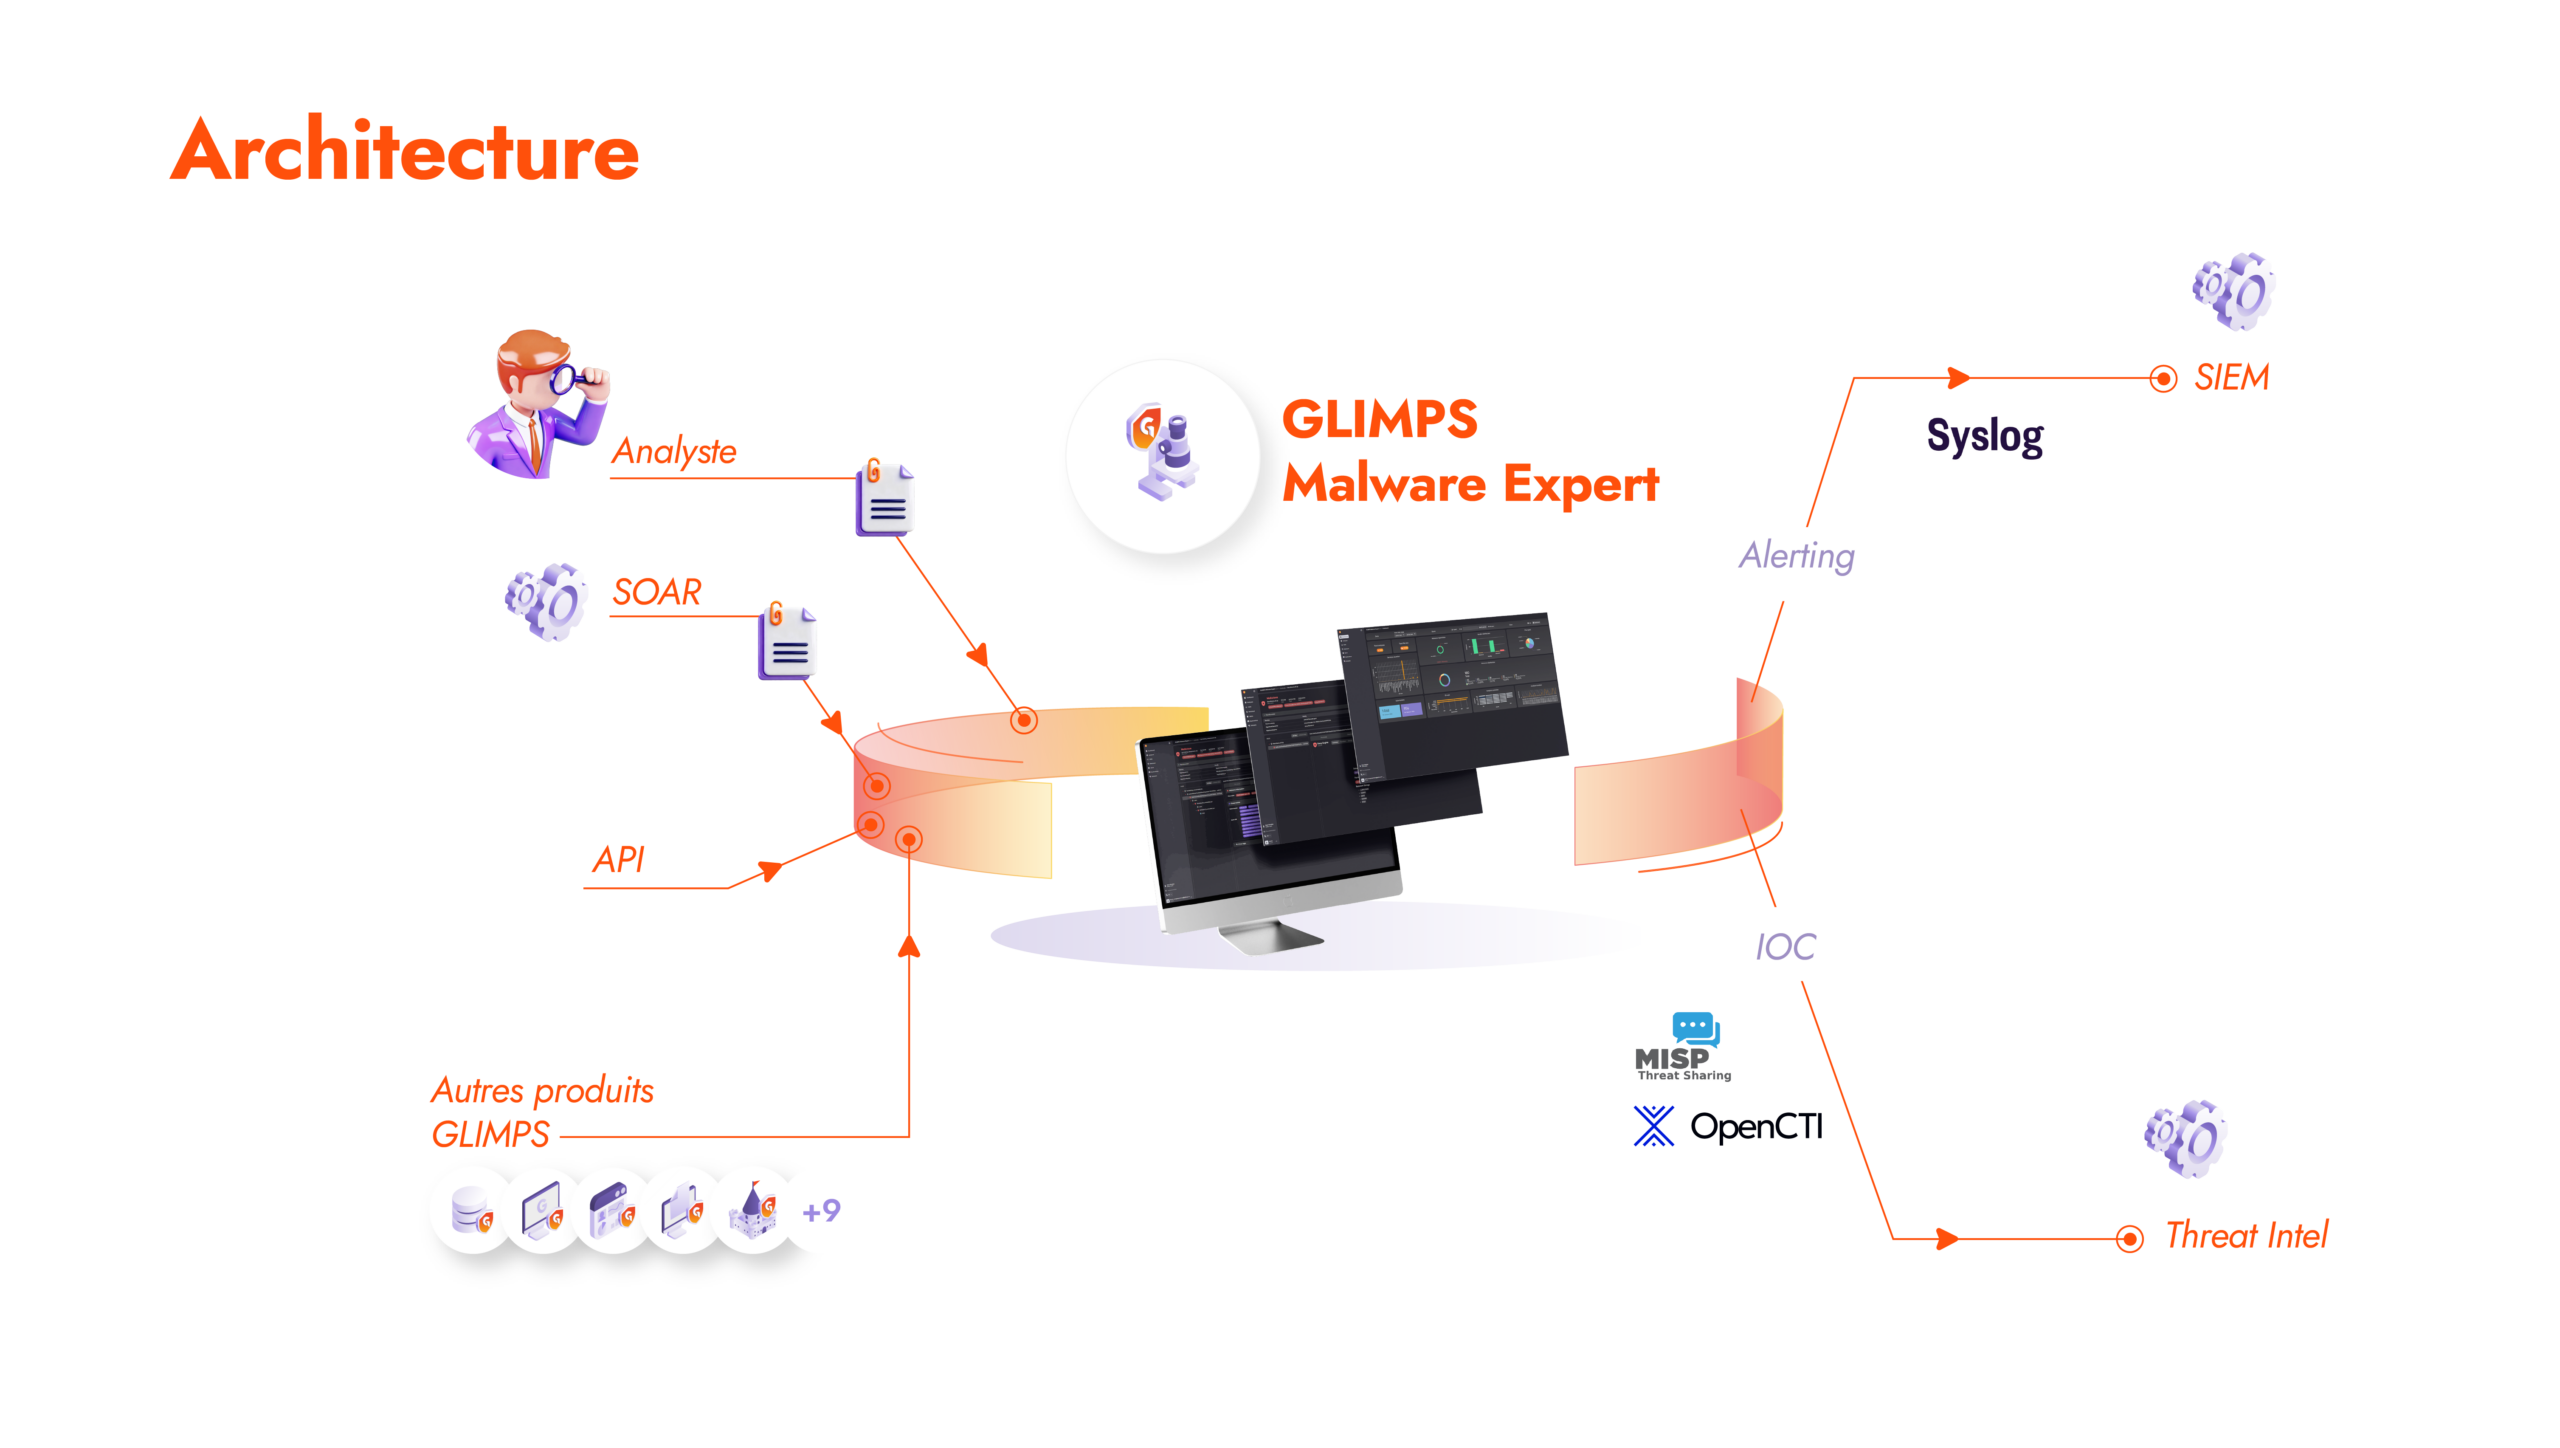
Contextualisation et export : apping MITRE ATT&CK, extraction des IOC, identification des familles de malware, génération automatique de règles YARA. Les résultats sont exportables vers vos outils : push natif MISP, OpenCTI, Splunk, connecteurs SOAR natifs (SEKOIA.io, Cortex XSOAR, TheHive/Cortex) ou via l’API REST et les librairies Python/Go pour vos playbooks. Alertes configurables par mail, SYSLOG.
Analysez, contextualisez, exportez
Analyse hybride multi-moteurs
Plus de 25 moteurs de détection, dont une dizaine basés sur l’IA (Deep Learning, Machine Learning, LLM multi-scripts), complétés par des antivirus, les règles YARA et une sandbox CAPE. Tous les formats de fichiers et langages de programmation sont pris en charge.
Génération automatique de règles YARA
Quand le Deep Engine détecte un malware, il génère automatiquement une règle YARA correspondante. Cette règle est exportable vers votre EDR, SIEM ou NDR pour protéger l’ensemble de votre écosystème. Le concept d’IA exportable : la capacité de détection GLIMPS se diffuse dans tout votre SI.
Retrohunt et threat hunting
Éditeur YARA intégré pour créer vos propres règles de détection. Lancez des recherches rétroactives sur l’ensemble de votre historique de soumissions pour identifier des compromissions passées.
Intégrations SOAR et exports CTI
L’API GLIMPS Malware Expert permet d’intégrer les scans de fichiers dans vos playbooks SOAR, via des connecteurs natifs (SEKOIA.io, Cortex XSOAR, TheHive/Cortex) ou via l’API REST et les librairies open source Python et Go. Push natif vers MISP, OpenCTI et Splunk. Connecteurs natifs EDR : SentinelOne et HarfangLab. Alertes configurables : mail, SYSLOG. Rapports PDF, exports JSON.
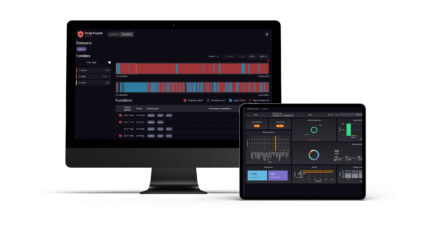
Une interface optimisée
GLIMPS Malware Expert, pour qui ?
Contexte : Vous traitez quotidiennement des centaines d’alertes et devez qualifier rapidement les fichiers suspects remontés par vos outils de détection. La pénurie de profils cyber et le turnover des équipes aggravent la situation.
Ce que GLIMPS Malware Expert vous apporte : Une analyse approfondie en quelques secondes grâce aux moteurs statiques, complétée par la sandbox pour les cas complexes. L’extraction automatique des IOC, le mapping MITRE ATT&CK et la génération de règles YARA accélèrent chaque qualification. Le temps de qualification est divisé par 3.
Contexte : En cas d’incident, vous devez comprendre l’étendue de la compromission et reconstituer la chaîne d’attaque rapidement.
Ce que GLIMPS Malware Expert vous apporte : Le retrohunt identifie tous les fichiers liés à la menace dans votre historique. La corrélation par conceptualisation de code détecte les variants, même jamais vus auparavant. L’analyse hybride (statique + sandbox) qualifie les menaces les plus sophistiquées.
Contexte : Vous enrichissez la connaissance de votre organisation sur les menaces et alimentez vos plateformes de Threat Intelligence.
Ce que GLIMPS Malware Expert vous apporte : Push natif vers MISP et OpenCTI, intégration native SEKOIA.io, attribution des familles de malwares et génération de règles YARA pour enrichir vos rapports et protéger proactivement votre écosystème.
Comment nos clients utilisent GLIMPS Malware Expert
Investigation et réponse à incidents (DFIR)
Analysez les fichiers suspects collectés lors d’un incident. L’analyse hybride qualifie chaque fichier, extrait les IOC et reconstitue la timeline d’attaque grâce au mapping MITRE ATT&CK. Les règles YARA générées automatiquement par le Deep Engine sont déployées sur le parc EDR pour détecter d’éventuelles autres compromissions.
Threat hunting proactif
Créez vos propres règles YARA dans l’éditeur intégré et lancez des recherches rétroactives sur l’ensemble de votre historique pour détecter des menaces dormantes ou des intrusions passées non identifiées.
Enrichissement de la CTI
Exportez automatiquement les IOC et attributions vers vos plateformes CTI via le push natif MISP et OpenCTI. Chaque analyse enrichit votre base de connaissance et améliore votre posture défensive. L’intégration native SEKOIA.io alimente vos playbooks SOAR.
Pourquoi choisir GLIMPS Malware Expert ?
Technologie de conceptualisation de code
La technologie de conceptualisation de code, développée au sein du ministère des Armées par les fondateurs de GLIMPS, détecte les menaces zero-day, les variants et les APT que les signatures traditionnelles ne voient pas. Taux de détection supérieur à 99 %.
IA exportable
Les règles YARA générées automatiquement par le Deep Engine sont exportables vers votre EDR, votre SIEM et votre NDR. La capacité de détection de GLIMPS se diffuse dans tout votre écosystème de sécurité.
Souveraineté et confidentialité
Éditeur français, hébergement en France et en Europe. Contrairement à VirusTotal, vos fichiers analysés ne sont jamais partagés ni exposés. Conforme RGPD, compatible NIS2. Disponible en SaaS et On Premise avec les mêmes performances.
Utilisé par les Armées Françaises
Utilisé par les Armées Françaises et incubé par le Ministère des Armées, Lauréat French Tech 2030, et utilisé par l’ANSSI pour les agents de l’État via jecliqueoupas.cyber.gouv.fr.
Questions fréquentes
GLIMPS Malware Expert dispose d’une API REST et de connecteurs natifs pour les principales plateformes : push natif vers MISP, OpenCTI et Splunk, connecteurs SOAR natifs (SEKOIA.io, Cortex XSOAR, TheHive/Cortex), connecteurs EDR natifs (SentinelOne, HarfangLab). L’API REST et les librairies open source Python et Go permettent d’intégrer les scans de fichiers dans n’importe quel playbook SOAR. Les alertes sont configurables par mail et SYSLOG. Le déploiement SaaS ou On
Premise s’effectue en quelques heures, sans modification de votre infrastructure existante.
Une sandbox analyse uniquement le comportement dynamique d’un fichier, ce qui prend généralement plusieurs minutes. GLIMPS Malware Expert combine plus de 25 moteurs statiques, dont le Deep Learning sur le code, avec une sandbox CAPE pour l’analyse dynamique. Le verdict statique est disponible en ~3 secondes. L’analyse hybride détecte les malwares évasifs conçus pour contourner les sandboxes, ainsi que les variants jamais exécutés. Les artefacts extraits de l’exécution dynamique, y compris les dumps mémoire, sont automatiquement réanalysés par les 25 moteurs statiques.
Oui. La rétention des données et des analyses est entièrement paramétrable. En déploiement On Premise, aucune donnée ne sort de votre infrastructure. En SaaS, l’hébergement est assuré en France. Compatible NIS2.
Quand le Deep Engine détecte un malware par conceptualisation de code, il peut générer automatiquement une règle YARA correspondante. Cette règle est immédiatement utilisable pour le retrohunt (recherche dans votre historique) et exportable vers votre EDR, SIEM ou NDR pour protéger l’ensemble de votre parc. C’est le concept d’IA exportable : la détection GLIMPS se diffuse dans tout votre écosystème de sécurité.
Au-delà de ces règles générées automatiquement, GLIMPS Malware Expert permet d’appliquer un ensemble de règles YARA administrées par GLIMPS et maintenues par nos équipes, qui renforcent la détection à chaque analyse sans aucune action de votre part, et vous laisse créer vos propres règles dans l’éditeur intégré pour le threat hunting et vos cas d’usage spécifiques. Ces trois familles se complètent : diffusion de votre détection vers vos autres outils, renforcement de la détection native, et personnalisation à votre contexte.
Trois différences majeures : la souveraineté (vos fichiers ne sont jamais partagés ni exposés), la profondeur d’analyse (plus de 25 moteurs dont le Deep Learning sur le code, contre une agrégation de signatures), et l’intégration opérationnelle (push natif CTI, connecteurs SOAR, génération de règles YARA, retrohunt intégré, connecteurs EDR natifs).
Ce qu’ils en pensent
Demandez une démo
Nos produits vous intéressent ? Contactez nos experts et découvrez toute la puissance de notre solution !
Demandez une démoProtéger
Pour détecter automatiquement les malwares, sur toutes vos surfaces d’attaque
Mobiliser vos collaborateurs
Impliquez vos collaborateurs dans la cybersécurité de votre entreprise