Temps de lecture : 2 min
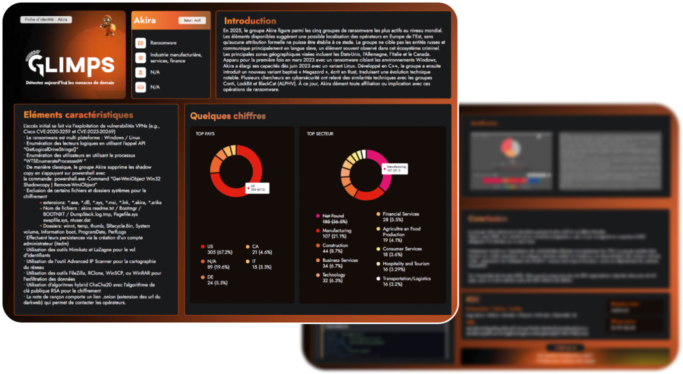
En 2025, le groupe Akira figure parmi les cinq groupes de ransomware les plus actifs au niveau mondial. Les éléments disponibles suggèrent une possible localisation des opérateurs en Europe de l’Est, sans qu’aucune attribution formelle ne puisse être établie à ce stade. Le groupe ne cible pas les entités russes et communique principalement en langue slave, un élément souvent observé dans cet écosystème criminel.
Les principales zones géographiques visées incluent les États-Unis, l’Allemagne, l’Italie et le Canada. Apparu pour la première fois en mars 2023 avec un ransomware ciblant les environnements Windows, Akira a élargi ses capacités dès juin 2023 avec un variant Linux. Développé en C++, le groupe a ensuite introduit un nouveau variant baptisé « Megazord », écrit en Rust, traduisant une évolution technique notable. Plusieurs chercheurs en cybersécurité ont relevé des similarités techniques avec les groupes Conti, LockBit et BlackCat (ALPHV). À ce jour, Akira dément toute affiliation ou implication avec ces opérations de ransomware.
Nos analystes Cyber Threat Intelligence ont rassemblé les informations dont ils disposent dans une fiche d’identité :
- Contexte
- Mode opératoire
- IOCs
- Résultats d’analyse avec GLIMPS Malware Expert