Les campagnes de phishing actuelles ont profondément évolué. Les cybercriminels créent des attaques ultra-ciblées, en s’appuyant sur les données personnelles achetées sur le darkweb après des fuites de données. L’intelligence artificielle amplifie ce phénomène en leur permettant de lancer des attaques sur-mesure rapidement et à grande échelle.
S’accumulent alors dans nos messageries, des e-mails désormais hautement personnalisés où il devient presque impossible de distinguer s’ils sont légitimes ou malveillants.
Face à ce changement de paradigme, les solutions de protection fondées sur l’intelligence artificielle apportent une réponse adaptée en permettant d’analyser non seulement les artefacts techniques, mais aussi le contexte et l’intention des messages.
C’est pour répondre à ces enjeux que la solution GLIMPS Email Security a été conçue.
Phishing moderne : pourquoi les indicateurs techniques ne suffisent plus
Le phishing moderne n’est plus une affaire d’opportunisme. Traditionnellement basées sur des templates standardisés envoyés à grande échelle, les campagnes faisaient alors des victimes à la marge, ce qui était néanmoins suffisant pour être rentable.
De leur côté, les solutions traditionnelles de sécurité de la messagerie s’appuyaient jusqu’alors sur des mécanismes de détection basés sur la réputation du nom de domaine ou de l’IP, à l’aide d’acteurs spécialisés (AbuseX, SpamHaus, PhishTank, Google SafeBrowsing). La détection de patterns de contenus textuels, comme la récurrence de mêmes phrases ou d’un même sujet et la présence de liens identiques étaient autant d’indicateurs de compromission (IOC) qui permettaient de bloquer la campagne.
Or, la démocratisation des kits de phishing, l’essor des modèles d’IA générative et l’émergence des agents IA ont profondément modifié l’équation. Les cybercriminels peuvent désormais produire à la demande des emails personnalisés, contextualisés, adaptés au secteur d’activité de la cible, sans fautes linguistiques et parfois enrichis de données OSINT (Open Source Intelligence) ou présentes sur le darkweb.
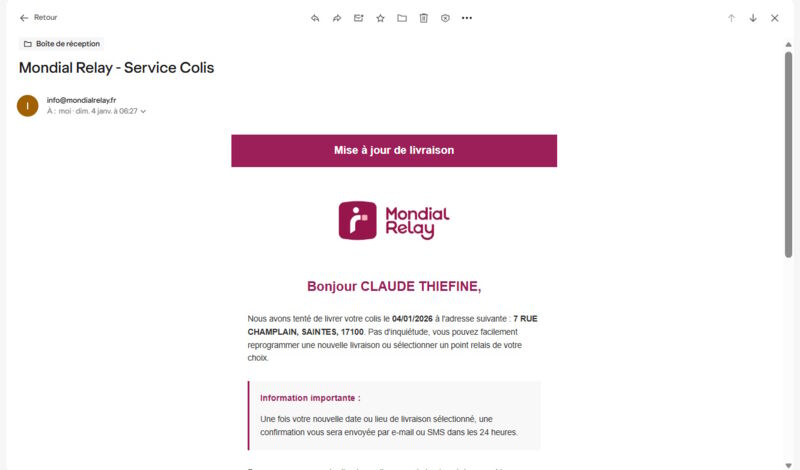
L’exemple parfait est celui de l’évolution des méthodes de phishing usurpant l’identité de sociétés de livraison.
Si ces dernières étaient jusqu’alors envoyées massivement sans aucune personnalisation, les campagnes identifiées depuis le début d’année 2026 ont démontré que les cybercriminels avaient élevé le niveau de personnalisation en allant jusqu’à mentionner l’adresse réelle de la victime.
source : https://www.signal-arnaques.com/images/uploads/comment_files/164779/arnaque%20MR_1767610514_.jpg
Avec ce mode opératoire, chaque message devient unique. Ainsi, le blocage basé sur de simples signatures statiques (IOC), comme les adresses IP ou les noms de domaine, est aujourd’hui dépassé par la rotation rapide de l’infrastructure adverse, les rendant vite obsolètes et peu pertinents à partager.
Dans certains cas, notamment les fraudes de type Business Email Compromise (BEC), ces messages ne contiennent aucun artefact technique exploitable.
« Il n’y a pas de malware, pas de lien malveillant, parfois même aucune anomalie d’authentification. C’est le cas des arnaques au président, qui peuvent se résumer à un simple message textuel sollicitant un virement urgent, avec un RIB inscrit en clair dans le corps du mail. L’attaque repose exclusivement sur l’ingénierie sociale et la manipulation du contexte relationnel. » comme l’explique Cédric Gibert, Directeur Produit chez GLIMPS.
La détection ne peut plus se limiter à l’identification d’indicateurs techniques statiques. Elle doit intégrer des mécanismes d’analyse contextuelle, capables d’évaluer l’intention, la cohérence des échanges et les anomalies comportementales.
Analyse sémantique et détection d’intention : comment l’IA identifie les mails de phishing ?
Aujourd’hui, l’ingénierie sociale dont font preuve les attaquants pousse les éditeurs à créer des outils de sécurité capables de détecter les signaux faibles dissimulés dans les emails de phishing.
GLIMPS Email Security intègre un moteur d’intelligence artificielle anti-phishing conçue pour détecter ces signaux.
La solution analyse le contenu du mail pour en qualifier l’intention, comme le résume Marie Salmon, Data Scientist chez GLIMPS.
« Ce que le modèle apprend à reconnaître, ce n’est pas une formulation précise, mais une combinaison de signaux. Dans un email qui indique « votre compte sera désactivé dans les 24 heures », on a simultanément une menace, une contrainte temporelle et une demande d’authentification. C’est cette co-occurrence qui constitue une signature comportementale du phishing, quelle que soit la façon dont elle est formulée. »
Le modèle qualifie également la nature des demandes formulées telles que la sollicitation d’identifiants, la demande d’un ordre de virement, la modification de coordonnées bancaires ou la transmission d’informations sensibles.
Autant de scénarios communément observés dans des campagnes de spear-phishing.
Le modèle de détection est aussi sensible à des anomalies stylistiques plus fines, comme un changement de langue au sein d’un même email, pratique observée dans certaines campagnes automatisées cherchant à maximiser leur taux de lecture.
Pour autant, un email urgent peut être parfaitement justifié dans le cadre d’une relation commerciale établie, il faut donc être en capacité de distinguer l’intention légitime de la tentative d’extorsion.
« La frontière entre sollicitation commerciale agressive et message malveillant peut être ténue. Extraite de son contexte, l’analyse sémantique seule génère un signal, pas un verdict. Le modèle produit une qualification contextuelle du message, qui doit ensuite être enrichie et corrélée avec d’autres indicateurs techniques et comportementaux pour aboutir à une décision fiable et actionnable. » souligne Marie Salmon.
C’est précisément cette logique de corrélation, fondée sur un faisceau de preuves, qui permet aux moteurs d’analyse de GLIMPS Email Security d’être en capacité de transformer une analyse contextuelle en mécanisme de détection.
L’approche « Detection as Code » : raisonner par faisceau de preuves
Chaque critère contribue à un score global qui détermine le niveau de risque et l’action à appliquer.
- Authentification et identité : vérification des mécanismes SPF, DKIM et DMARC afin de s’assurer que le domaine expéditeur est autorisé à envoyer le . Détection d’éventuelles usurpations d’affichage (display name spoofing) lorsque le nom visible imite un contact légitime.
- Origine et chaîne de distribution : analyse des métadonnées SMTP pour examiner les serveurs relais traversés, la réputation des adresses IP d’envoi et d’éventuelles incohérences dans le parcours technique du message.
- Signaux d’infrastructure : évaluation de l’ancienneté du domaine via des requêtes WHOIS, de l’âge de l’adresse IP et de la durée de vie du serveur émetteur, afin d’identifier des infrastructures nouvellement créées ou à durée d’activité anormalement courte.
- Typosquatting : détection de domaines visuellement proches d’un domaine légitime (substitution d’un “o” par un “0”, utilisation de “rn” à la place de “m”, variations orthographiques mineures) susceptibles d’induire l’utilisateur en erreur.
- Contexte relationnel : analyse de la fréquence et du sens habituel des échanges entre expéditeur et destinataire (interne ↔ externe), afin de distinguer un premier contact inhabituel d’une relation professionnelle établie.
Parallèlement, les pièces jointes du message sont transmises à GLIMPS Malware, moteur spécialisé d’analyse avancée des fichiers. Ce dernier apporte un verdict complémentaire sur la présence éventuelle de code malveillant ou de comportements suspects.
Les URL sont aussi analysées au regard de bases de catégorisation et de réputation, notamment via notre partenariat avec la solution Olfeo.
De la détection à l’action : une intégration M365 sans friction
GLIMPS Email Security s’intègre nativement par API à Microsoft 365 sans interférer avec la distribution des emails. Chaque courriel est acheminé normalement dans la boîte du destinataire, tandis que GLIMPS en reçoit une copie qu’il analyse en parallèle. Le verdict est rendu en moins de 3 secondes et des actions de remédiation sont déclenchées en conséquence.
Ce fonctionnement sans devoir interrompre le flux de la messagerie présente un avantage : GLIMPS n’est pas un point de défaillance unique (SPOF).
En pratique, GLIMPS Email Security applique une classification en trois niveaux :
- Email sain : aucune action n’est nécessaire.
- Email suspect : un bandeau d’avertissement s’affiche informant l’utilisateur que des indicateurs de suspicion ont été détectés.
- Email malveillant : le message est placé en quarantaine hors de la boîte de réception de l’utilisateur ciblé. L’administrateur accède à un rapport de détection motivé. Selon son niveau de licence GLIMPS Malware, il peut consulter uniquement le verdict ou basculer dans la console pour une investigation complète, et libérer le message si nécessaire.
Lors du déploiement initial, il est recommandé de faire fonctionner la solution en mode observation, sans remédiation active, afin de calibrer les seuils et laisser le moteur contextuel s’imprégner des habitudes de communication de l’entreprise.
GLIMPS sécurise vos emails à l’ère de l’IA
GLIMPS Email Security repose sur un moteur d’intelligence artificielle développé et opéré intégralement en interne. Ce choix technologique garantit une maîtrise complète du modèle, de son évolution et de son comportement, sans dépendre de services d’IA tiers, évitant toute exposition des données.
L’ensemble de la solution est conçu pour fournir une analyse en quelques secondes sans impact sur la distribution des emails. Les données sont hébergées en France, répondant aux exigences de souveraineté et de conformité des organisations publiques et privées.