Temps de lecture : 3 min
Constitution d’un dataset
En suivant l’actualité, l’équipe CTI a pu se constituer un dataset contenant plusieurs souches de la famille de rançongiciel Royal. Il sert de référence pour cette famille et est alimenté continuellement lors de l’apparition de nouvelles souches.
Analyse de la souche
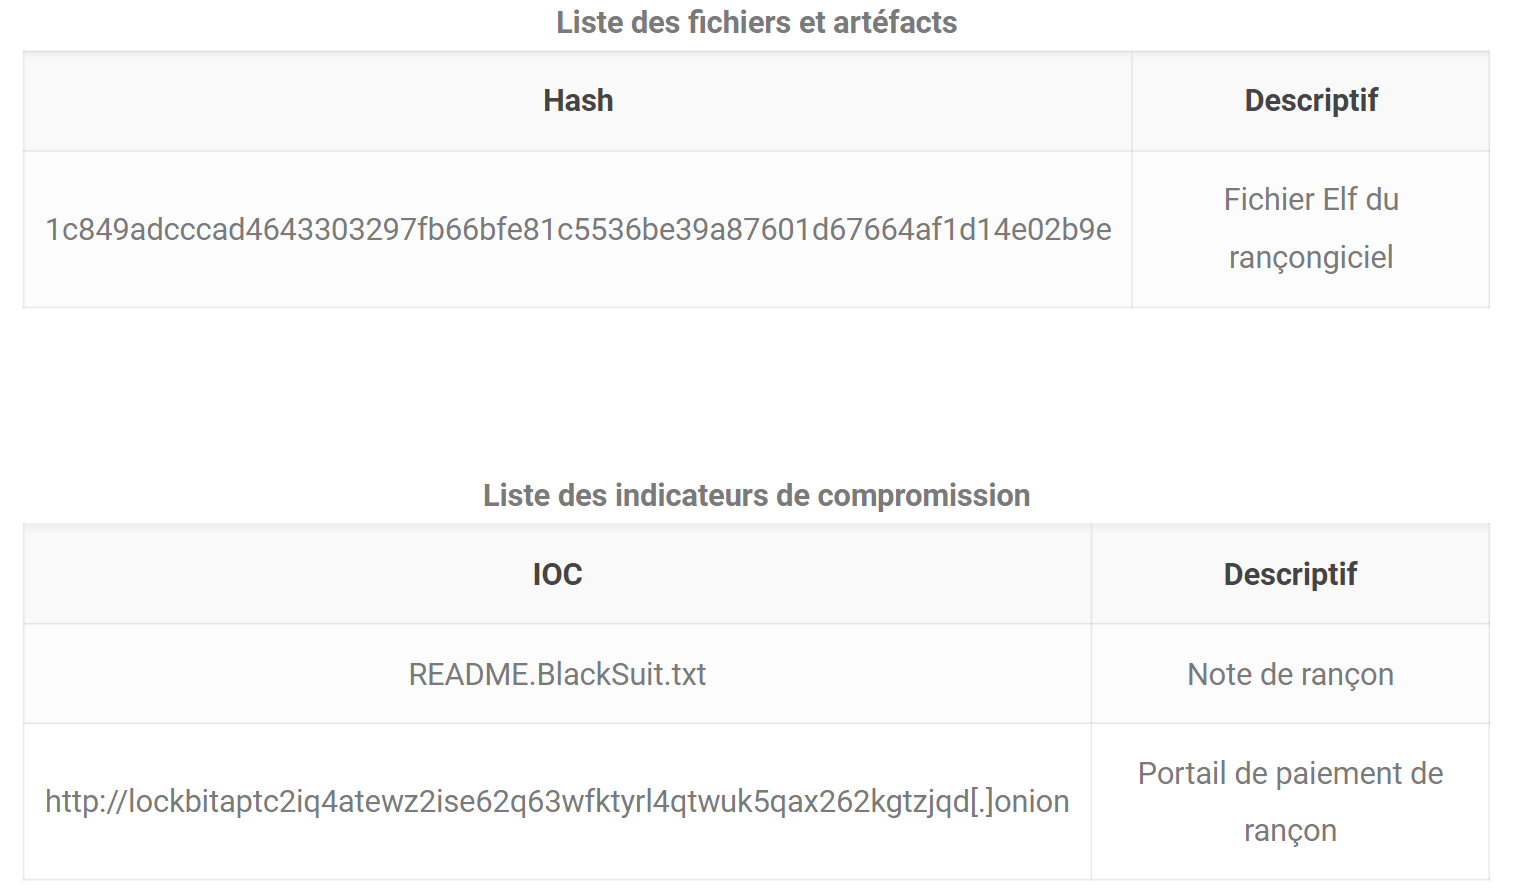
1c849adcccad4643303297fb66bfe81c5536be39a87601d67664af1d14e02b9e
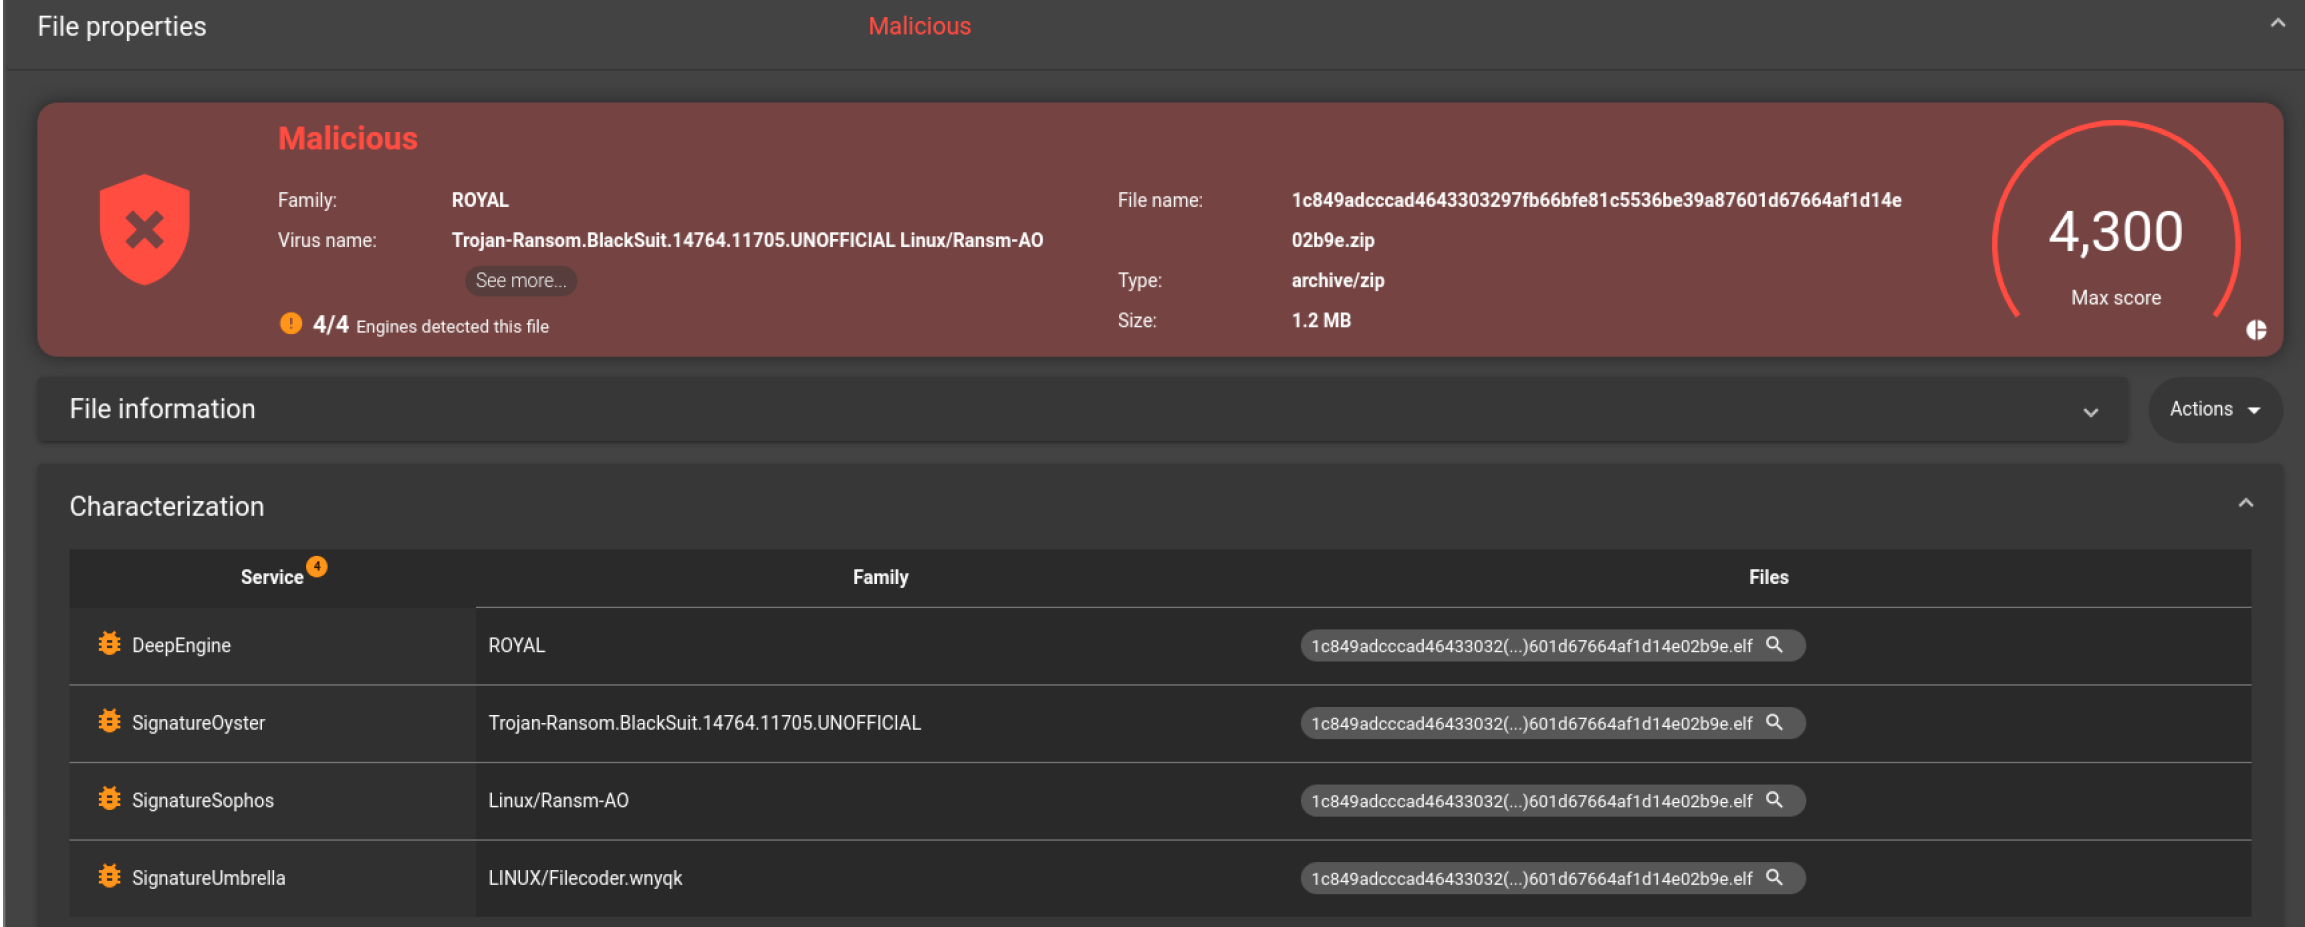
Ce fichier est identifié par GLIMPS Malware comme malveillant.
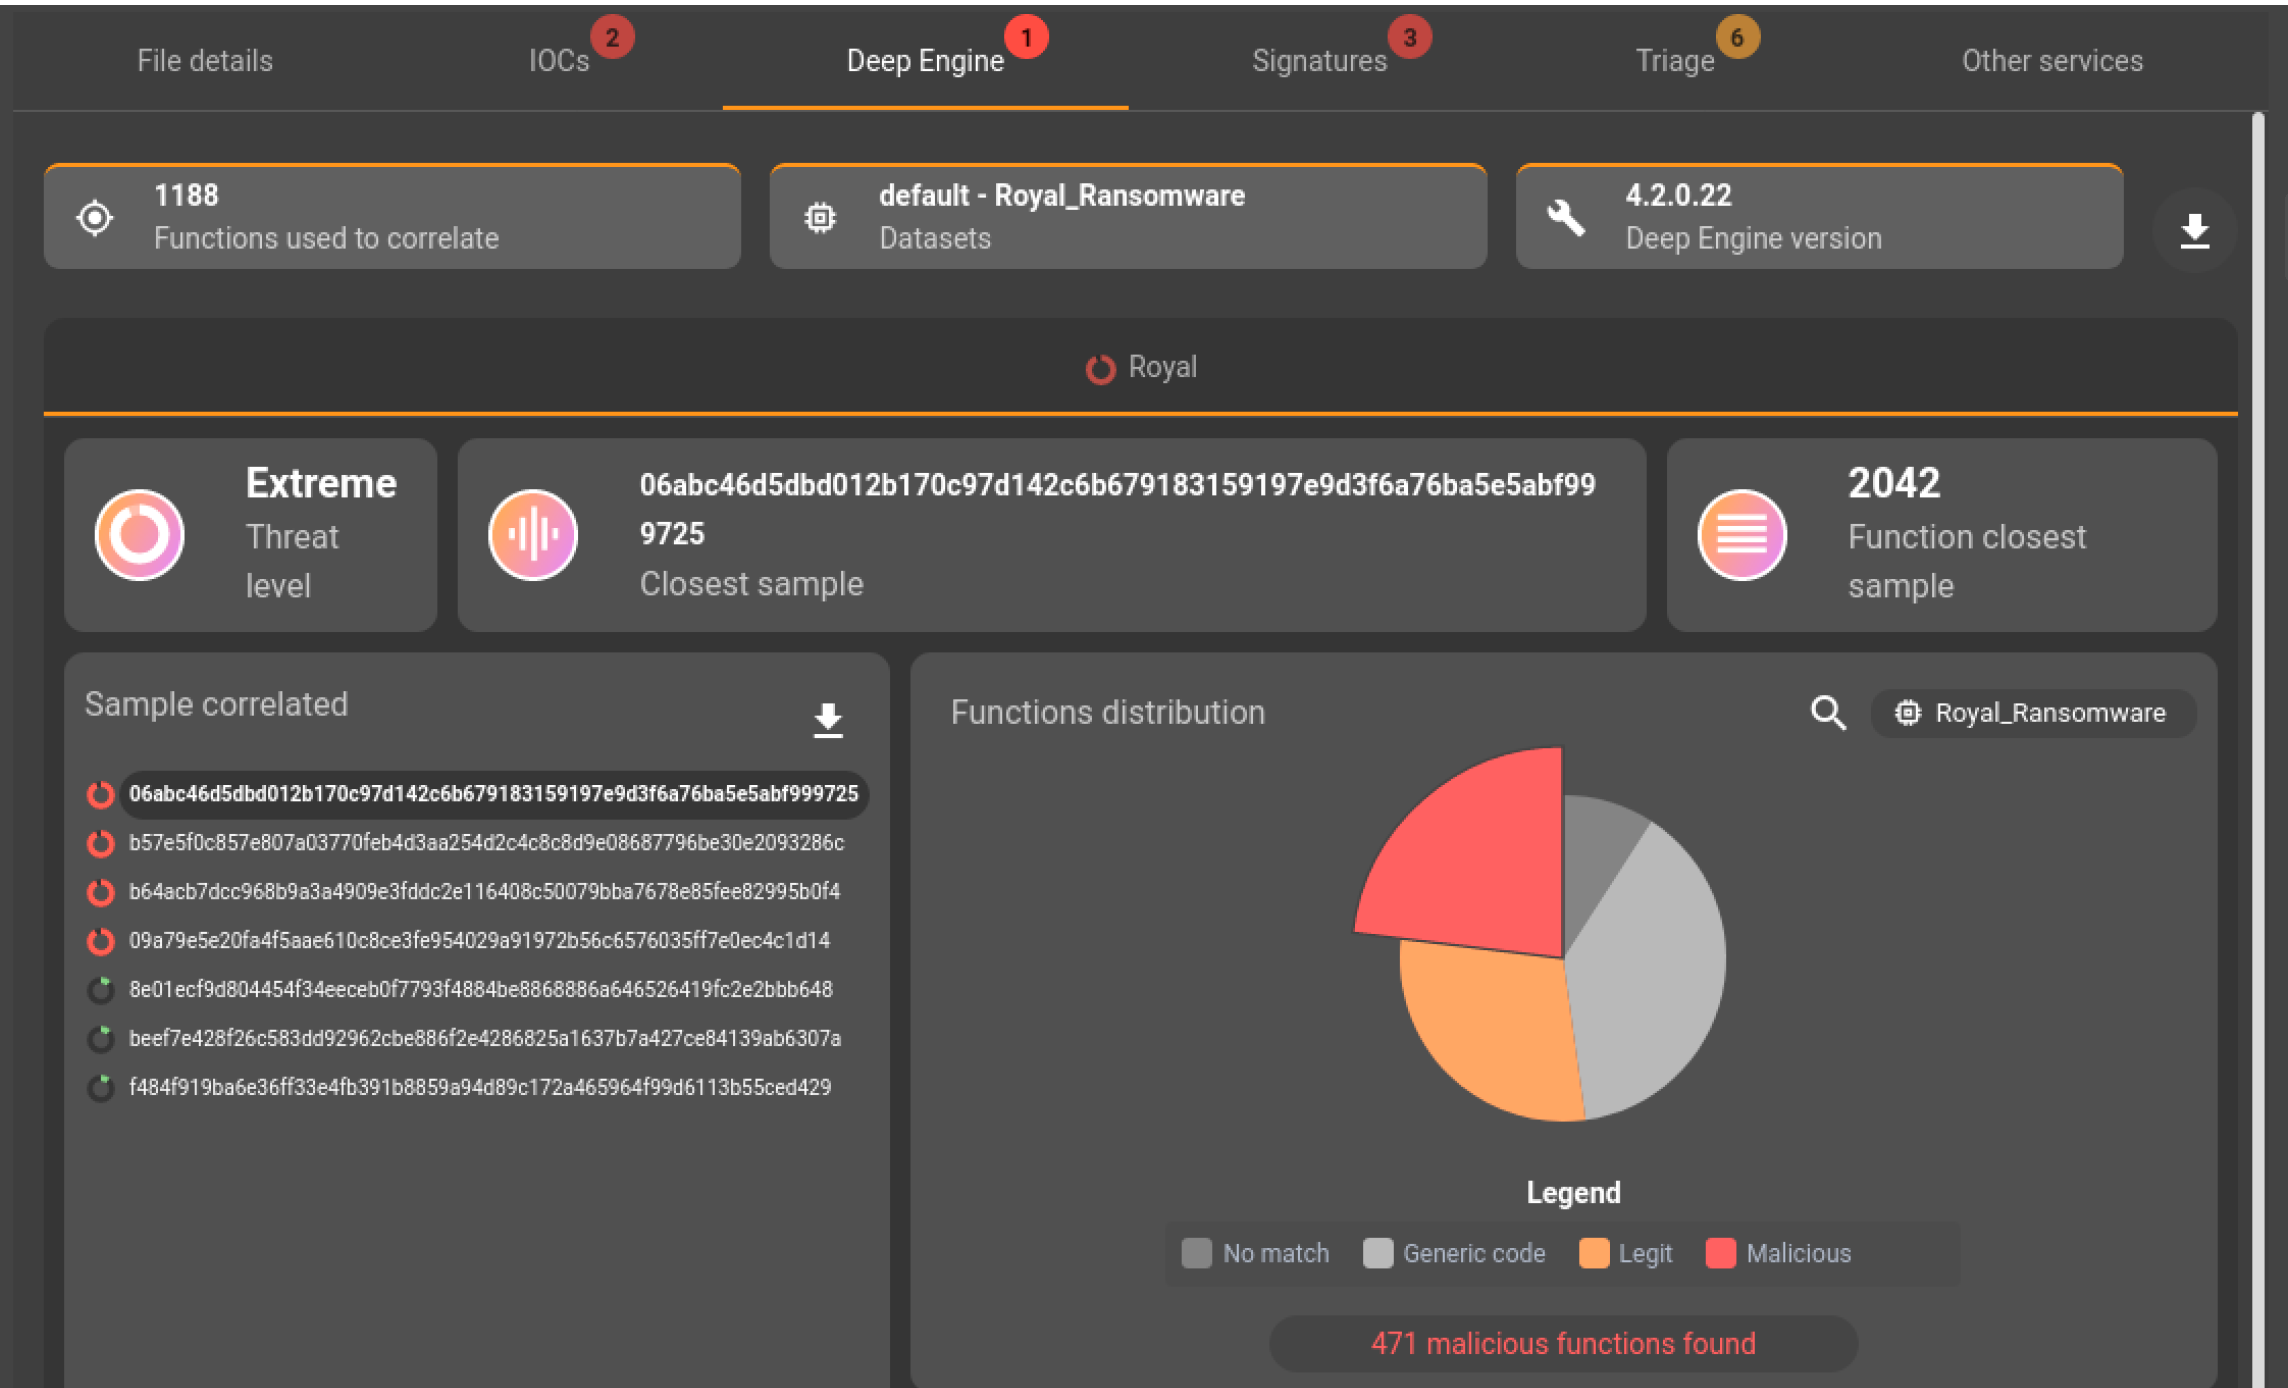
Le moteur d’analyse Deep Engine nous indique que cet échantillon embarque des fonctions utilisées dans des binaires de la famille Royal.
Ce lien entre BlackSuit et Royal est mis en lumière par la plateforme d’analyse GLIMPS Malware.
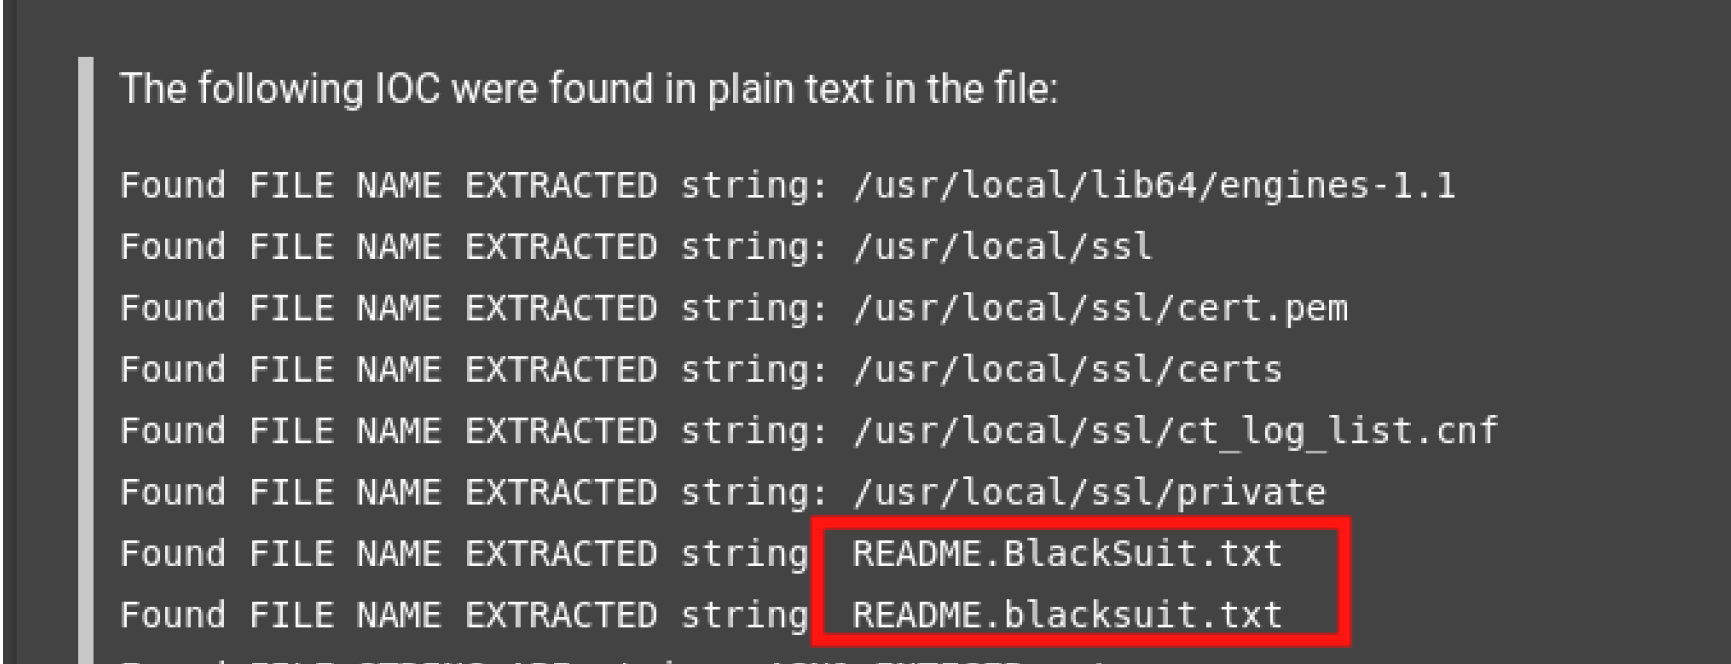
L’étude des chaînes de caractères nous indique que la note de rançon se nomme README.BlackSuit.txt et que le lien contenu dans ce dernier pointe vers la vitrine des attaquants appartenant à BlackSuit.

Conclusion
Difficile de savoir à ce jour s’il s’agit bien d’une nouvelle famille mais plusieurs hypothèses s’offrent à nous. Est-ce une fuite de code source ? Est-ce un conflit entre les acteurs ? Ou est-ce simplement un variant ? GLIMPS Malware à toutefois été capable de montrer un lien entre ces deux familles.
Annexes
Prêts à aller plus loin ?
