GLIMPS Malware for Business Applications
Sécurisez les transferts de fichiers de vos applications métier grâce à une détection IA en temps réel, sans modifier vos applications.
Stoppez les malwares avant qu’ils n’atteignent votre SI
Détection avant intrusion
Chaque fichier uploadé par vos utilisateurs ou partenaires est analysé par plus de 25 moteurs de détection, dont une dizaine basés sur l’IA, avant d’entrer dans votre système d’information.
Intégration en quelques lignes de code
Une API REST documentée et des librairies open source Python et Go pour intégrer l’analyse dans vos applications en quelques minutes.
Aucune modification applicative
Avec notre partenaire UBIKA, l’analyse s’effectue en amont via reverse proxy. Vos applications web restent inchangées.
Verdict en moins de 3 secondes
Analyse instantanée des fichiers, y compris les archives. Un temps de traitement compatible avec l’expérience utilisateur d’un upload de fichier, sans latence perceptible.
Comment GLIMPS protège vos applications métier ?
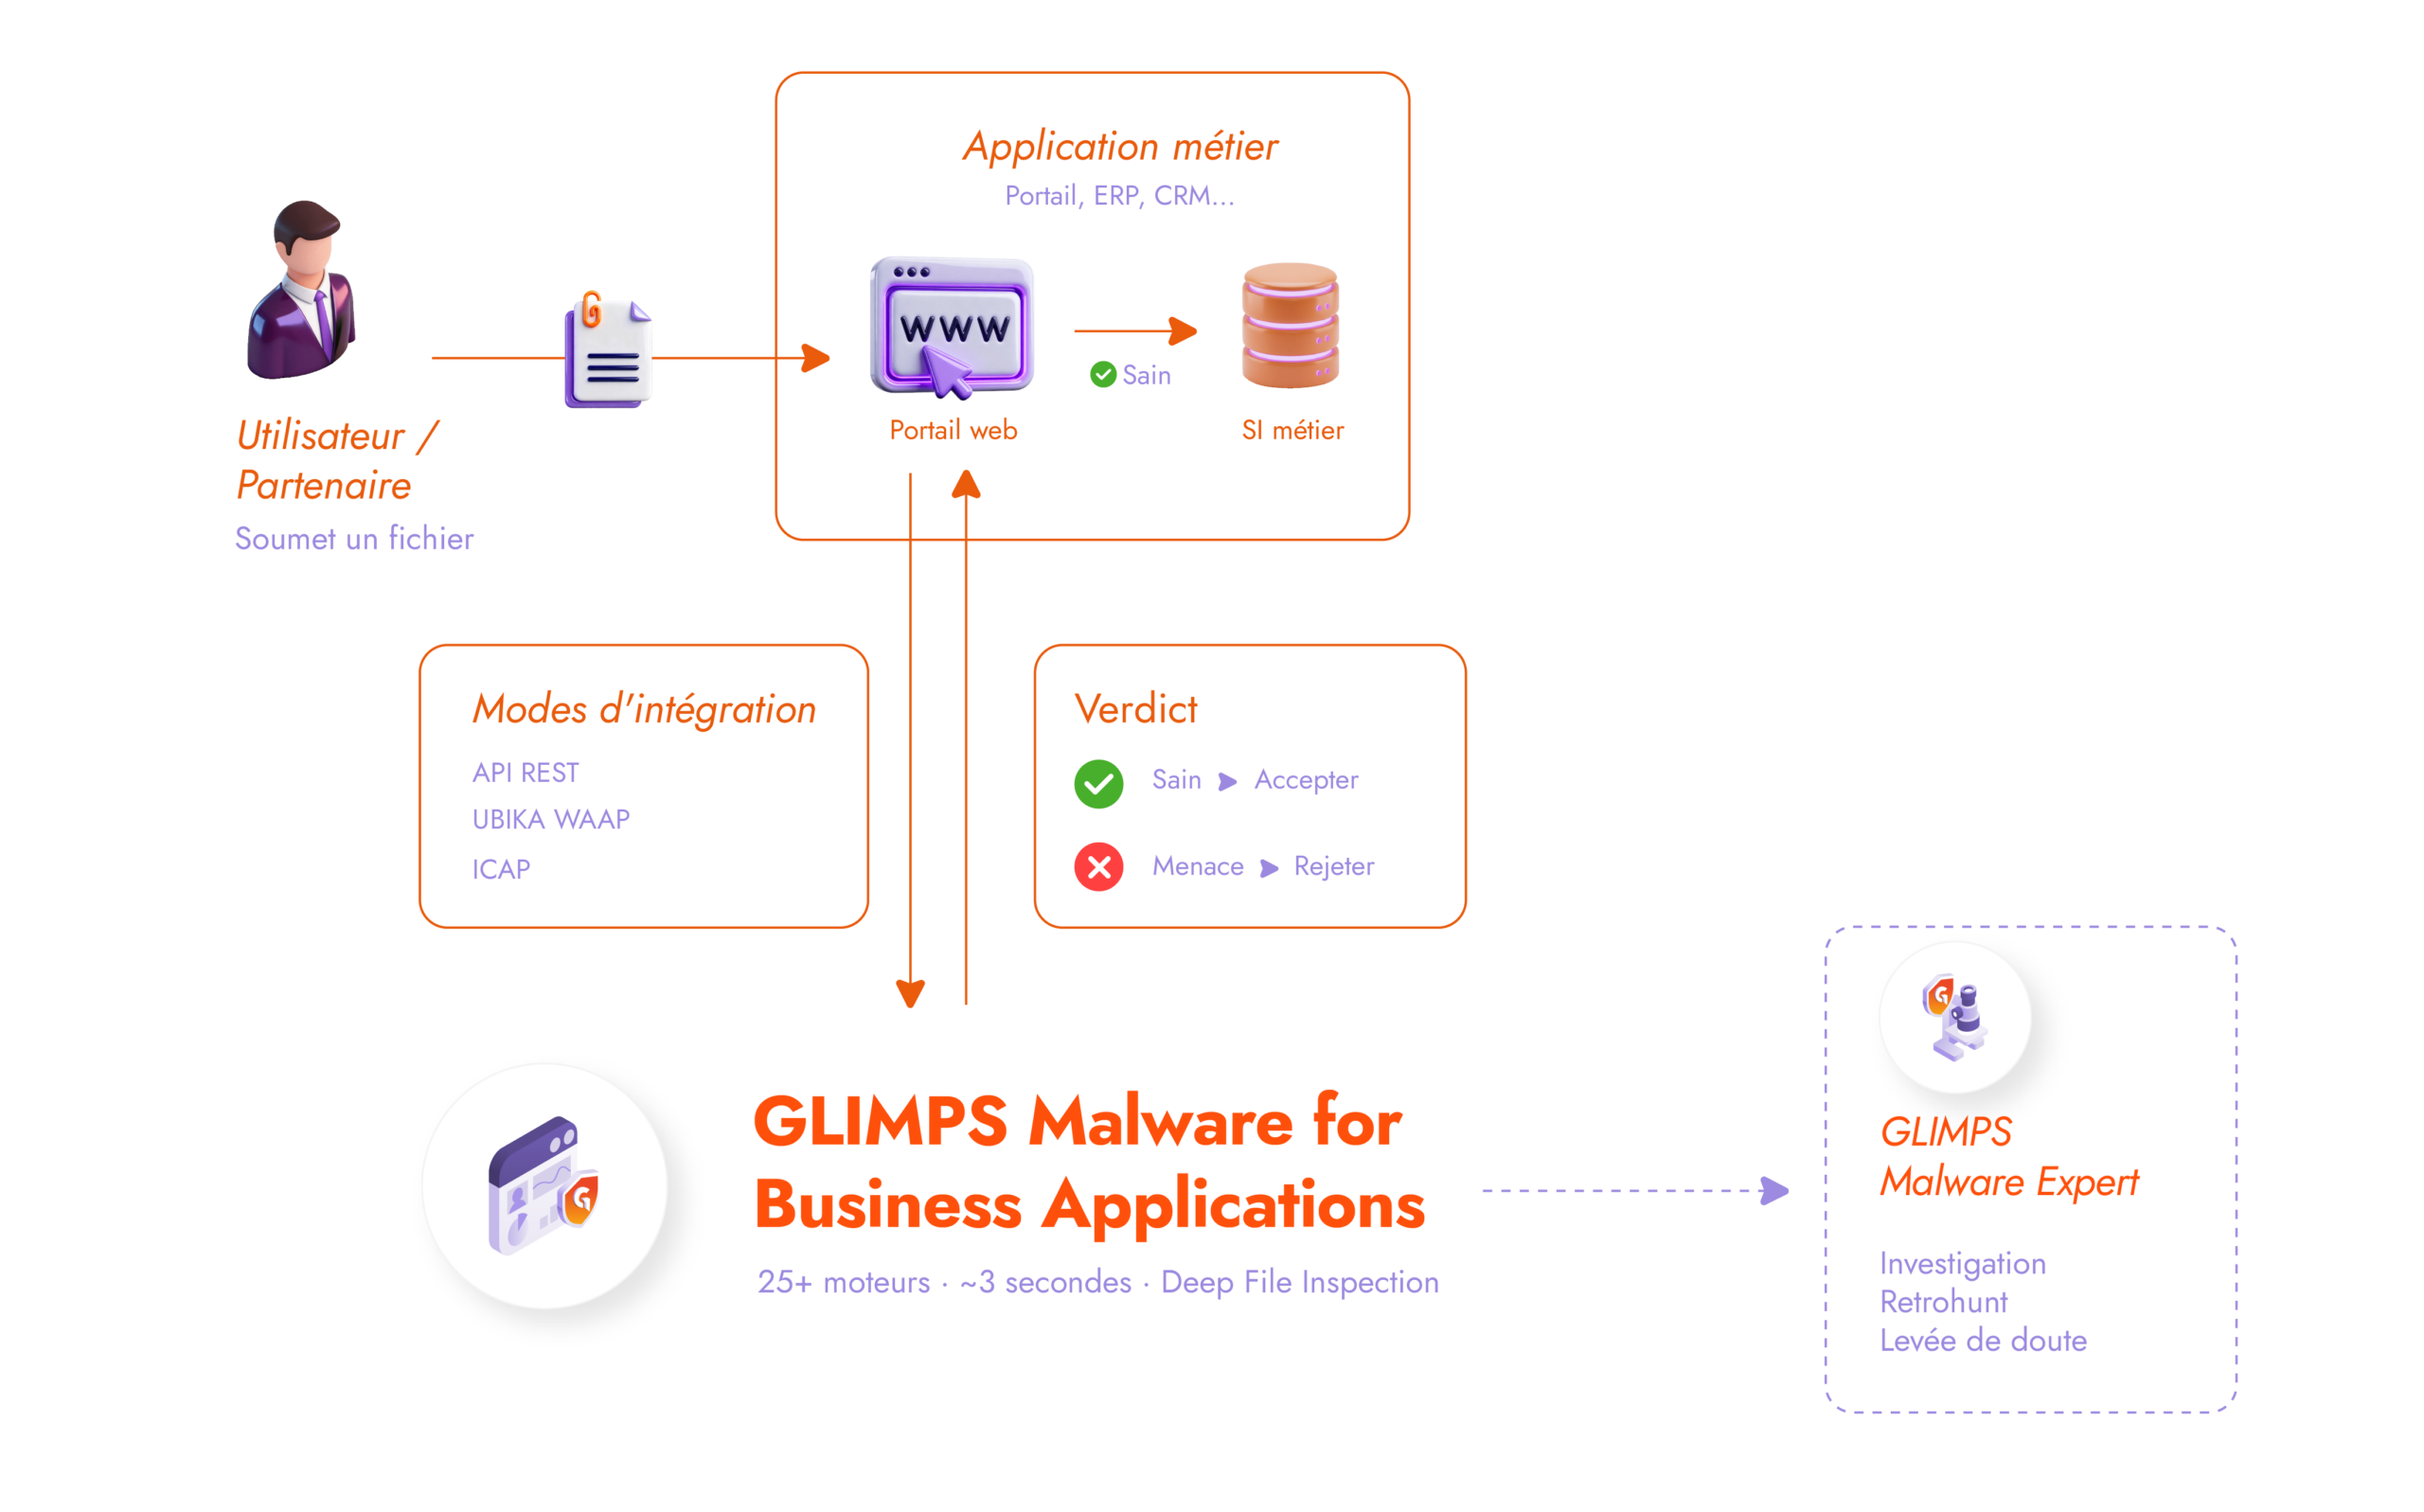
GLIMPS Malware for Business Applications s’intercale entre vos utilisateurs et vos applications pour analyser chaque fichier en transit, avant qu’il n’entre dans votre environnement de confiance :
API REST GLIMPS Malware : Votre application soumet chaque fichier reçu à l’API GLIMPS Malware et décide de l’action à appliquer selon le verdict : accepter, rejeter, alerter. Les archives sont automatiquement extraites et analysées côté GLIMPS. Des librairies open source en Python et Go facilitent l’intégration et accélèrent le développement de votre connecteur. L’intégration ICAP est également disponible pour les applications compatibles.
Intégration UBIKA WAAP : Pour une protection sans développement, le connecteur développé par UBIKA (WAAP certifié CSPN par l’ANSSI) analyse les fichiers en transit via son reverse proxy, avant qu’ils n’atteignent l’application. Aucune modification de vos applications web n’est nécessaire. La solution bloque les fichiers malveillants en amont, de manière totalement transparente.
Tous les résultats d’analyse sont centralisés et consultables dans GLIMPS Malware Expert pour investigation approfondie, levée de doute et retrohunt.
Des capacités d’analyse au service de vos applications
Détection multi-moteurs
Plus de 25 moteurs de détection, dont une dizaine basés sur l’IA (Deep Learning, Machine Learning, LLM), complétés par des antivirus et vos propres règles YARA, caractérisent chaque fichier soumis. Tous les formats sont pris en charge.
Verdict structuré et actionnable
L’API retourne un verdict synthétique au format JSON incluant le score de détection et les familles de malwares identifiées, pour une prise de décision automatisée par votre application.
Cache et performance
Système de cache intégré pour éviter la resoumission de fichiers déjà analysés. Dashboard de statistiques sur les analyses effectuées.
GLIMPS Malware for Business Applications, pour qui ?
Contexte : Vous développez ou maintenez des applications métier qui reçoivent des fichiers de la part d’utilisateurs ou de partenaires externes.
Ce que GLIMPS vous apporte : Une API REST simple à intégrer avec des librairies Python et Go prêtes à l’emploi. En quelques lignes de code, chaque fichier uploadé est analysé avant d’être traité par votre application.
Contexte : Vos applications métier constituent une surface d’attaque souvent sous-protégée, exposée aux menaces véhiculées par les fichiers entrants.
Ce que GLIMPS vous apporte : Une couche de détection IA souveraine, intégrée en amont de vos applications, qui réduit drastiquement le risque de compromission par fichier malveillant. Conforme RGPD et NIS2.
Contexte : Vous concevez l’architecture de sécurité de votre organisation et devez protéger les flux applicatifs sans impacter les performances.
Ce que GLIMPS vous apporte : Une intégration flexible via API REST, librairies open source ou reverse proxy UBIKA, compatible avec vos environnements SaaS, On Premise ou hybrides, sans redéfinir votre infrastructure.
Comment nos clients utilisent GLIMPS Malware for Business Applications
Sécurisation des portails de dépôt de fichiers
Une banque ou un assureur reçoit des justificatifs, pièces d’identité et documents de ses clients via son portail en ligne. Chaque fichier est analysé par GLIMPS avant d’entrer dans le SI, éliminant le risque de compromission par pièce jointe malveillante.
Protection des échanges de fichiers avec des tiers
Une entreprise de services reçoit des centaines de CV, documents fournisseurs ou appels d’offres chaque jour. GLIMPS analyse automatiquement chaque fichier en transit et bloque les menaces avant qu’elles n’atteignent les équipes internes.
Pourquoi choisir GLIMPS Malware for Business Applications ?
Détection par IA propriétaire
La technologie de conceptualisation de code, développée au sein du ministère des Armées par les fondateurs de GLIMPS, identifie les menaces zero-day et les variants que les antivirus traditionnels ne détectent pas. Taux de détection supérieur à 99 %.
Souveraineté et conformité
Éditeur français, hébergement en France et en Europe, aucune donnée ne sort de la plateforme. Conforme RGPD, compatible NIS2 et PCI DSS.
Intégration rapide, zéro friction
API REST documentée, librairies open source Python et Go, partenariat UBIKA pour une protection sans développement. Opérationnel en quelques heures.
Utilisé par les Armées Françaises
Créée par d’anciens ingénieurs du Ministère des Armées, les solutions GLIMPS sont aujourd’hui utilisées par les Armées Françaises et l’entreprise est lauréate French Tech 2030.
Questions fréquentes
L’intégration se fait via l’API REST GLIMPS Malware. Des librairies open source en Python (py-gdetect) et Go (go-gdetect) sont disponibles sur GitHub pour accélérer le développement. Si vous ne souhaitez pas développer, l’intégration UBIKA protège vos applications web via reverse proxy sans modification applicative. L’intégration ICAP est également disponible pour les applications compatibles.
Oui, GLIMPS Malware for Business Applications est disponible en SaaS (hébergé en France), en On Premise et en environnement SecNumCloud. Les performances et fonctionnalités sont identiques quel que soit le mode de déploiement.
L’analyse est réalisée en moins de 3 secondes, un temps compatible avec l’expérience utilisateur d’un upload de fichier. Un système de cache évite la resoumission de fichiers déjà analysés. L’appel API est asynchrone : votre application peut continuer à fonctionner pendant l’analyse et récupérer le verdict dès qu’il est disponible.
Les antivirus traditionnels reposent sur des signatures connues et ne détectent pas les menaces zero-day ni les variants. GLIMPS combine plus de 25 moteurs de détection, dont une dizaine basés sur le Deep Learning et le Machine Learning, pour caractériser les menaces inconnues avec un taux de détection supérieur à 99 %.
Sécurisez vos applications métiers avec GLIMPS
Passez à l'action et contactez nos experts dès aujourd'hui !
Demandez une démoProtéger
Pour détecter automatiquement les malwares, sur toutes vos surfaces d’attaque
Mobiliser vos collaborateurs
Impliquez vos collaborateurs dans la cybersécurité de votre entreprise